Hazırlayan: Eyüp KASAPOĞLU · Hazırlanma tarihi: 17 Ekim 2026
Siber Güvenliğin Donanım Temelleri: Sistemin Fiziksel Yapısını Anlamak
Siber güvenlik çalışmalarında ilginin çoğu hazır saldırı araçlarına ve yazılımlara yönelse de işin özünde temel bir gerçek yatar: Çalışma prensibini ve anatomisini bilmediğiniz bir sistemi ne savunabilir ne de güvenliğini test edebilirsiniz. Bir hekimin anatomi bilmeden cerrahi müdahale yapamayacağı gibi, bir güvenlik uzmanı da donanım mimarisini ve veri yollarını kavramadan zafiyet analizini derinlemesine yürütemez.
Yazılımlar ve güvenlik protokolleri nihayetinde fiziksel donanım üzerinde akan elektrik sinyallerinden ibarettir. Bellek taşmalarından işlemci önbellek zafiyetlerine, DMA saldırılarından UEFI firmware tehditlerine kadar modern siber risklerin büyük kısmı doğrudan donanım mimarisinin sınırlarında doğar.
Bu çalışma; CPU, RAM, kalıcı depolama birimleri (SSD/NVMe) ve anakart veri yollarının mühendislik işleyişini siber güvenlik perspektifiyle ele almaktadır.
İçindekiler
- 01 Donanım Temellerine Giriş
- 02 CPU Mimarisi & Komut Yürütme
- 03 RAM & Bellek Mimarisi
- 04 Kalıcı Depolama (HDD/SSD/NVMe)
- 05 Anakart, Veri Yolları & Firmware
- 06 Donanım Bileşenleri Karşılaştırması
- 07 Sonuç & Değerlendirme
- 08 Kaynakça
01 Donanım Temellerine Giriş
Siber güvenlik analizlerinde yazılım katmanı, işletim sistemi kuralları veya ağ protokolleri her ne kadar ön planda görünse de; tüm bu yapılar en nihayetinde fiziksel donanım bileşenleri üzerinde çalışan süreçlerden ibarettir. İşletim sistemleri, geliştiricilere ve kullanıcılara kolaylık sağlamak amacıyla karmaşık donanım mimarisini soyutlar; fakat siber güvenlik perspektifinde bu soyutlama, sistemin gerçek sınırlarını gözden kaçırmamıza neden olabilir.
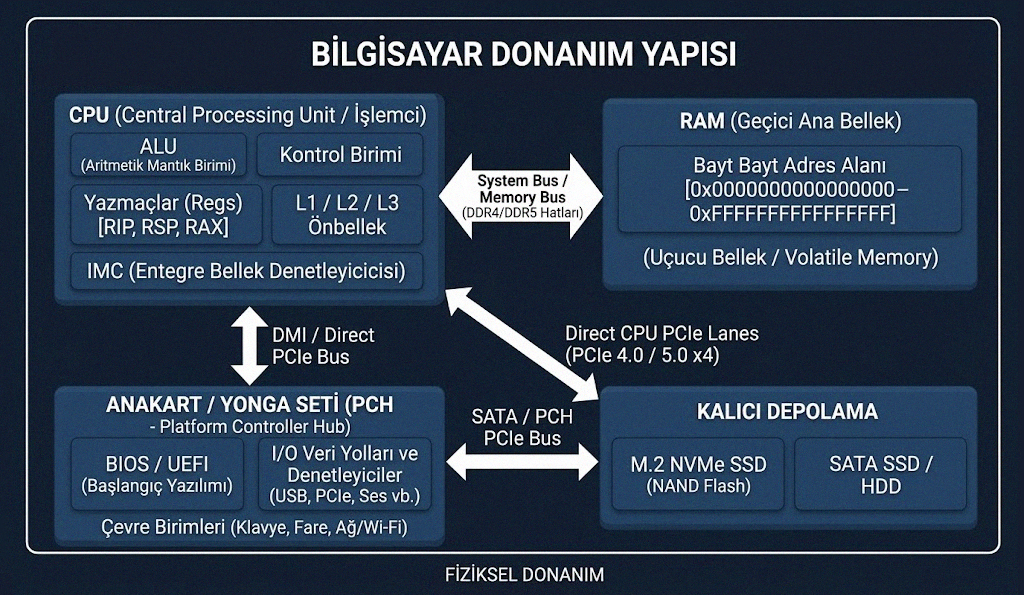
Bir sistemin güvenlik sınırlarını doğru çizebilmek için, verinin ve komutların donanım üzerinde katettiği fiziksel rotayı anlamak gerekir. “Bilgisayar Donanım Yapısı” şemasında da görülebileceği üzere, modern bir bilgisayar mimarisi temelde dört ana blok ve bunların birbiriyle haberleşmesini sağlayan veri yollarından (buses) oluşur:
- İşlemci (CPU): Komutların yürütüldüğü, mantıksal kararların alındığı ve bellek erişimlerinin yönetildiği ana merkezdir.
- Geçici Bellek (RAM): Çalışan programların kodlarını ve anlık verilerini bayt düzeyinde adresleyerek tutan hızlı çalışma alanıdır.
- Kalıcı Depolama (HDD/SSD): Sistem kapatıldığında dahi verilerin ve işletim sistemi dosyalarının korunduğu uzun vadeli hafızadır.
- Anakart ve Yonga Seti (PCH): Tüm bu bileşenlerin birbiriyle yüksek hızlı veri yollarıyla (PCIe, DMI, SATA vb.) konuşmasını sağlayan fiziksel omurgadır.
Yazılım seviyesindeki pek çok zafiyet —örneğin bir bellek alanının sınırlarını aşan veriler veya yetkisiz bir aygıtın belleğe erişim çabaları— aslında bu şemada gördüğünüz bileşenlerin çalışma prensipleri ve veri yollarındaki aktarım kurallarıyla doğrudan bağlantılıdır.
02 CPU (Merkezi İşlem Birimi) Mimarisi ve Komut Yürütme Mekaniği
Merkezi İşlem Birimi (Central Processing Unit — CPU), bir bilgisayar sisteminin tüm mantıksal, aritmetik ve kontrol işlemlerini icra eden ana işlem merkezidir. Milyarlarca mikroskobik transistörün silikon plakalar üzerine nanometre ölçeğinde fotolitografi yöntemiyle işlenmesiyle üretilir.
2.1. CPU’nun İç Anatomisi: ALU, Kontrol Birimi ve Yazmaçlar
Bir işlemci çekirdeği mimari olarak üç temel alt birimin eşgüdümlü çalışmasıyla görev yapar:
- Aritmetik ve Mantık Birimi (ALU – Arithmetic Logic Unit): Toplama, çıkarma, çarpma gibi matematiksel işlemler ile AND, OR, XOR, NOT gibi ikili (bitwise) mantıksal işlemleri donanımsal devreler seviyesinde nanosaniyeden kısa sürelerde gerçekleştirir.
- Kontrol Birimi (Control Unit – CU): İşlemcinin orkestra şefidir. Bellekten makine komutlarını çeker, çözer ve ilgili donanım birimlerine kontrol sinyalleri iletir.
- Yazmaçlar (Registers): CPU çekirdeğinin içinde, saat frekansıyla (3.0 – 5.0+ GHz) birebir hızda çalışan ultra hızlı geçici saklama alanlarıdır.
| Yazmaç Türü | 32-bit (x86) | 64-bit (x64) | Temel İşlevi ve Görevi |
|---|---|---|---|
| Program Sayacı | EIP | RIP | Instruction Pointer: Bir sonraki yürütülecek makine komutunun RAM’deki adresini tutar. |
| Yığın İşaretçisi | ESP | RSP | Stack Pointer: Yığının (Stack) en üst noktasındaki bellek adresini işaret eder. |
| Taban İşaretçisi | EBP | RBP | Base/Frame Pointer: Aktif fonksiyon çerçevesinin taban adresini sabit tutar. |
| Genel Amaçlı (Akümülatör) | EAX | RAX | Fonksiyon geri dönüş değerlerini ve aritmetik işlem sonuçlarını saklar. |
| Bayrak Yazmacı | EFLAGS | RFLAGS | ALU işlemlerinin durumunu (Sıfır Bayrağı – ZF, Taşıma Bayrağı – CF vb.) tutar. |
2.2. Komut Çevrimi: Fetch-Decode-Execute Döngüsü
CPU, bilgisayara elektrik verildiği andan kapandığı ana kadar her bir saat vuruşunda (clock cycle) şu üç adımlı döngüyü işletir:
- Fetch (Getir): Kontrol Birimi, Program Sayacının (
RIP) gösterdiği bellek adresindeki ikili makine kodunu önbellek veya RAM üzerinden çeker ve Komut Yazmacına yükler. ArdındanRIPotomatik olarak bir sonraki komutun adresine kaydırılır. - Decode (Çöz): Çekilen ikili kod (Opcode), komut çözücü donanım devresi tarafından ayrıştırılır ve CPU’nun hangi işlemi yapacağı belirlenir.
- Execute (Çalıştır): ALU veya ilgili birim komutu icra eder. Çıkan sonuç ya yazmaçlara ya da RAM adresine yazılır (Write-back).
2.3. İşlemci Önbellek Hiyerarşisi (L1, L2, L3 Cache)
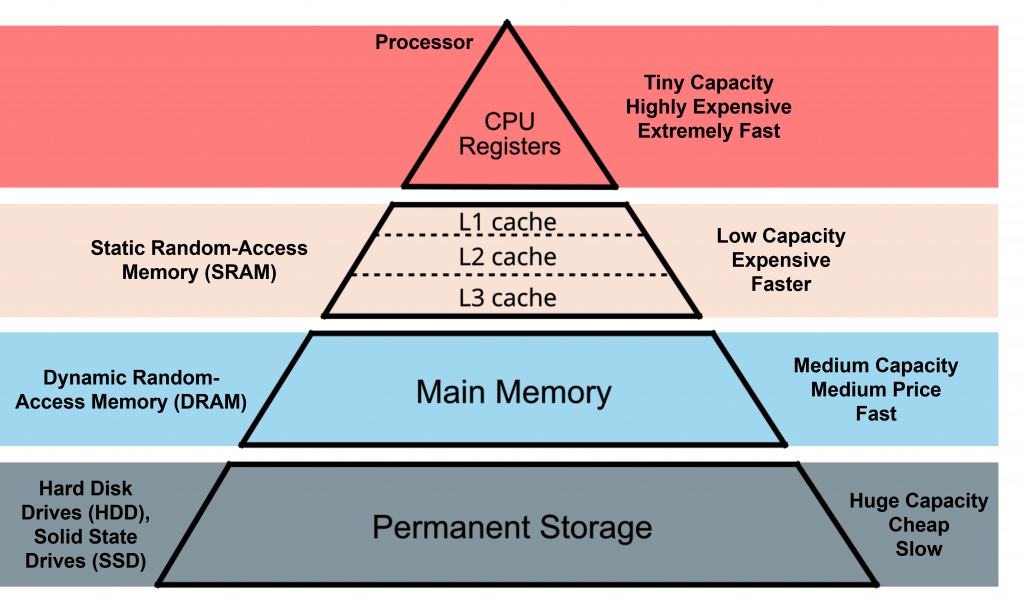
İşlemcinin dahili çalışma hızı nanosaniyeler altındayken, harici RAM modüllerine erişim süresi yaklaşık 50 ila 100 nanosaniye sürer. Bu hız uçurumu işlemcinin sürekli RAM’i beklemesine (Memory Stall) ve darboğaza yol açar. Bu sorunu çözmek için çekirdeklere entegre kademeli Statik RAM (SRAM) tabanlı önbellekler kullanılır:
- L1 Cache: Çekirdeğe en yakın, komut (
L1i) ve veri (L1d) olarak ikiye ayrılmış en hızlı katmandır (gecikme ~0.5 – 1 nanosaniye). - L2 Cache: Her çekirdeğe özel, daha geniş kapasiteli fakat hafif daha yavaş katmandır (~3-5 nanosaniye).
- L3 Cache: Tüm işlemci çekirdekleri tarafından ortaklaşa paylaşılan en büyük önbellektir (16 – 128 MB+, ~10-20 nanosaniye).
🛡️ SİBER GÜVENLİK BAĞLANTISI: İŞLEMCİ VE DONANIM SEVİYESİNDE GÜVENLİK
1. RIP/EIP Manipülasyonu: Yazılım seviyesindeki bellek taşması saldırılarının nihai hedefi CPU’nun Program Sayacı (RIP) yazmacını ezmektir. Saldırgan RIP değerini kendi zararlı kabuk kodunun (shellcode) adresine yönlendirdiğinde, CPU sıradaki komut olarak saldırganın kodlarını icra etmeye başlar.
2. Meltdown (CVE-2017-5754): Modern işlemcilerin hız kazanmak için uyguladığı spekülatif yürütme (speculative execution) mekanizmasındaki tasarım açığını istismar eder. İşlemci yetki kontrolü henüz tamamlanmadan Ring 0 çekirdek belleğindeki veriyi spekülatif olarak okur. İşlem iptal edilse dahi önbellekte kalan zamanlama izleri (Cache Side-Channel Timing Attacks) sayesinde yetkisiz bir kullanıcı çekirdek belleğindeki parolaları okuyabilmektedir.
3. Spectre (CVE-2017-5753 / CVE-2017-5715): İşlemcinin dal tahmin birimini (Branch Predictor) manipüle ederek diğer kullanıcı süreçlerinin veya sanal makinelerin bellek sınırlarının dışına çıkıp verileri önbellek yan kanal analizleriyle sızdırmasını mümkün kılar.
03 RAM (Rastgele Erişimli Bellek) ve Bellek Mimarisi
Rastgele Erişimli Bellek (Random Access Memory — RAM), çalışan işletim sistemi çekirdeğinin, aktif süreçlerin ve dinamik program verilerinin tutulduğu birincil sistem hafızasıdır. “Rastgele erişimli” olarak adlandırılmasının sebebi; belleğin herhangi bir adresindeki bayta erişim süresinin, sıradan bağımsız olarak tamamen eşit ve sabit olmasıdır.
3.1. RAM’in Çalışma Prensibi ve Geçici Bellek Rolü
Rastgele Erişimli Bellek (RAM), bilgisayarınızın o an yaptığı işleri hızlıca işleyebilmesi için kullandığı geçici bir çalışma alanıdır. Sistemdeki işlemci (CPU), ihtiyaç duyduğu verileri çok daha yavaş kalan sabit diskten okumak yerine doğrudan RAM’den alır. Bu bellek türü, verileri kalıcı olarak depolamak için değil, bilgisayar açık olduğu sürece sistemin takılmadan ve seri bir şekilde çalışmasını sağlamak için tasarlanmıştır.
Kapasitörler, mikroskobik boyutları nedeniyle depoladıkları elektrik yükünü sızıntı sebebiyle birkaç milisaniye içinde kaybederler. Bu nedenle bellek denetleyicisi hücreleri saniyede binlerce kez sürekli okuyup yeniden şarj etmek (DRAM Refresh) zorundadır. Elektrik kesildiği anda kapasitörler tamamen boşalır ve veriler kaybolur.
3.2. Sanal Bellek (Virtual Memory), MMU ve Sayfalama (Paging)
Fiziksel RAM boyutu sınırlıdır ve çalışan onlarca programın birbirinin bellek hücrelerini doğrudan görmesi veya üzerine yazması kabul edilemez bir mimari risktir. Bu sorunu çözmek için Sanal Bellek mimarisi uygulanır:
- İzole Adres Uzayı: Her sürece sıfırdan başlayan yalıtılmış bir Sanal Adres Uzayı tahsis edilir.
- Bellek Yönetim Birimi (MMU): CPU üzerindeki MMU donanımı, sanal bellek adreslerini Sayfa Tablolarını (Page Tables) kullanarak anlık olarak fiziksel RAM adreslerine dönüştürür.
- Sayfalama (Paging) ve Takas (Swap): Bellek 4 KB boyutunda sabit sayfalara bölünür. Fiziksel RAM yetersiz kaldığında aktif olmayan sayfalar diske (Swap / Pagefile) aktarılır.
🛡️ SİBER GÜVENLİK BAĞLANTISI: BELLEK İZOLASYONU VE DONANIMSAL SALDIRILAR
1. Cold Boot Saldırısı (Soğuk Önyükleme): DRAM hücreleri elektrik kesildiğinde anında sıfırlanmaz; dondurucu sprey ile soğutulduğunda (-50°C) dakikalarca elektrik yükünü muhafaza eder. Saldırgan sistemi dondurarak elektriğini kesip harici bir aygıtla sistemi anında açarak RAM’deki disk şifreleme anahtarlarını (BitLocker/LUKS) doğrudan döküm alabilir. Buna karşı modern sistemlerde Donanımsal Bellek Şifreleme (Intel TME / AMD SME) kullanılır.
2. Rowhammer Zafiyeti (Donanımsal Bit Çevirme): Belirli bir DRAM satırına ardışık yüzbinlerce okuma/yazma isteği fırlatıldığında elektriksel sızıntı komşu hücrelerdeki voltajı düşürür ve bitlerin donanımsal olarak değişmesine (Bit Flipping: 0→1) yol açar. Bu açıkla sayfa tablolarındaki yetki bitleri değiştirilerek sistem yöneticisi hakları elde edilebilir.
04 Kalıcı Depolama Birimleri: Manyetik Disklerden Yarıiletken Belleklere
İşlemci ve RAM elektrik kesildiğinde durumunu koruyamazken; işletim sistemi dosyaları, kullanıcı verileri ve veritabanları kalıcı depolama birimlerinde (Secondary Storage) saklanır.
4.1. Manyetik Diskler (HDD) ve Katı Hal Sürücüleri (SSD / NVMe) Mimarisi
- Mekanik Sabit Diskler (HDD): Manyetik kaplı ferromanyetik plakalar üzerinde dönen okuma/yazma kafalarıyla çalışır. Mekanik hareket nedeniyle erişim süreleri 5 ila 15 milisaniye arasındadır.
- Katı Hal Sürücüleri (SSD): Mekanik parça barındırmaz; verileri NAND Flash bellek hücrelerinde elektron yükleri olarak saklar. Veriler sayfa (Page) düzeyinde yazılır, blok (Block) düzeyinde silinir. Bu süreci FTL (Flash Translation Layer) ve Wear Leveling algoritmaları yönetir.
- NVMe ve PCIe: Eski yavaş SATA/AHCI arayüzü yerine doğrudan PCIe hatlarına bağlanarak 64.000 komut kuyruğu ile mikrosaniyeler seviyesinde gecikmeyle 7.000+ MB/s hızlara ulaşır.
| Özellik | Mekanik Disk (HDD) | Katı Hal Sürücüsü (SATA SSD) | Yeni Nesil NVMe SSD |
|---|---|---|---|
| Depolama Ortamı | Manyetik Plakalar | NAND Flash Yongaları | NAND Flash Yongaları |
| Arayüz & Protokol | SATA III / SAS (AHCI) | SATA III (AHCI) | PCIe Lanes (NVMe Protokolü) |
| Ortalama Erişim Süresi | ~10.000 µs (10 ms) | ~50 – 100 µs | ~10 – 20 µs |
| Maksimum Sıralı Hız | 150 – 250 MB/s | 500 – 550 MB/s | 3.500 – 7.500+ MB/s |
| Mekanik Dayanıklılık | Sarsıntıya duyarlı | Darbeye dayanıklı | Darbeye dayanıklı |
🛡️ SİBER GÜVENLİK BAĞLANTISI: VERİ KALICILIĞI, ADLİ BİLİŞİM VE ŞİFRELEME
1. Veri Kalıcılığı (Data Remanence) ve Dosya Kurtarma (Carving): Bir dosya silindiğinde yalnızca dosya sistemi tablosundaki (MFT/inode) işaretçi silinir; verinin kendisi disk sektörlerinde kalır. Adli bilişim uzmanları ham sektörleri tarayarak dosya başlık (magic bytes) imzalarıyla (JPEG için FF D8 FF, PDF için %PDF) silinmiş verileri eksiksiz kurtarabilmektedir.
2. TRIM Komutu Etkisi: SSD’lerde işletim sistemi silinen alanları TRIM komutuyla denetleyiciye bildirir ve arka planda çöp toplama (garbage collection) hücreleri fiziksel olarak sıfırlar. Bu durum SSD’lerde adli dosya kurtarmayı HDD’lere göre son derece zorlaştırır.
3. Kriptografik İmha (Crypto-Erase): Donanımsal şifrelemeye sahip sürücülerde (SED) sürücüyü sıfırla doldurmak yerine dahili Veri Şifreleme Anahtarı (DEK) kriptografik olarak imha edilir. Anahtar silindiğinde diskteki milyarlarca bayt anında çözülemez gürültüye dönüşür.
05 Anakart Mantığı, Sistem Veri Yolları ve Firmware Katmanı
Anakart, tüm donanım bileşenlerini mekanik olarak sabitleyen, elektriksel güç dağıtımını sağlayan ve bileşenler arasındaki tüm sinyal iletişimini koordine eden çok katmanlı ana baskılı devre kartıdır (PCB).
5.1. Anakart Mimarisi ve Chipset / PCH (Platform Controller Hub)
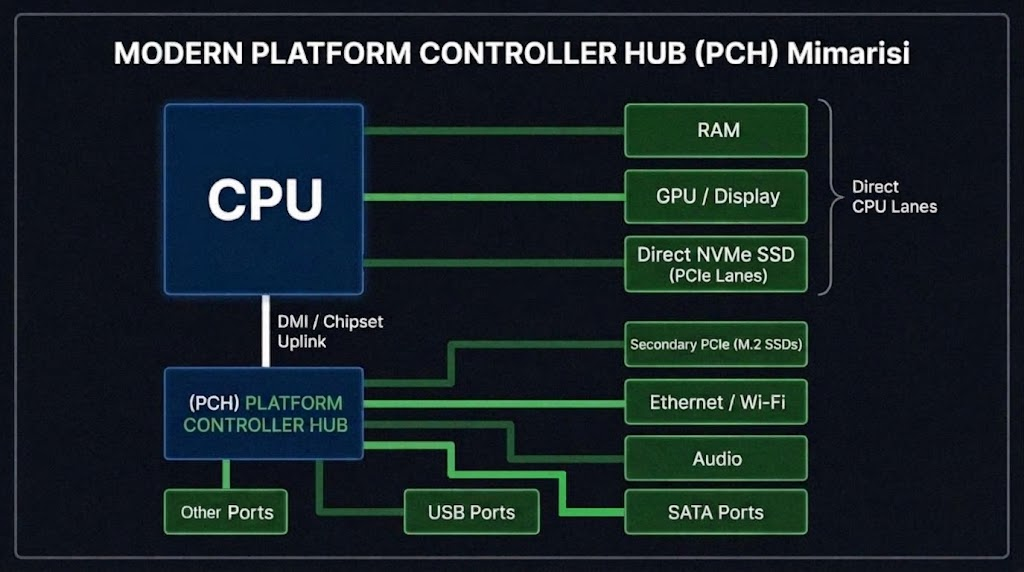
Tarihsel Kuzey Köprüsü (Northbridge) yüksek hızlı bileşenleri (CPU, RAM, GPU), Güney Köprüsü (Southbridge) ise yavaş çevre birimlerini yönetirdi. Modern sistemlerde gecikmeleri en aza indirmek için Kuzey Köprüsü doğrudan CPU içine entegre edilmiştir. Geriye kalan çevre birimi yönetimi ise anakart üzerindeki Platform Controller Hub (PCH) yongasına devredilmiştir.
5.2. Sistem Veri Yolları: Veri, Adres ve Kontrol Yolları
- Veri Yolu (Data Bus): Taşınacak bilginin kendisini çift yönlü iletir (64-bit işlemcide tek saat vuruşunda 64 bit).
- Adres Yolu (Address Bus): Okuma/yazma yapılacak bellek hücresinin adresini tek yönlü taşır. Genişliği sistemin adresleyebileceği maksimum RAM miktarını belirler.
- Kontrol Yolu (Control Bus): Bellek Oku, Bellek Yaz, I/O Oku ve Donanımsal Kesme (Interrupt – IRQ) gibi zamanlama ve yönetim sinyallerini iletir.
5.3. Firmware Katmanı: BIOS, UEFI ve Güvenli Önyükleme (Secure Boot)
Bilgisayarın güç düğmesine bastığınızda işletim sistemi (Windows veya Linux) henüz çalışmıyordur. Donanımı uyandırma ve sistemi başlatma görevini, anakartın üzerindeki özel bir çipte saklanan Firmware (Aygıt Yazılımı) üstlenir.
1. BIOS ve UEFI Nedir?
- BIOS (Eski Standart): Bilgisayarların ilk dönemlerinden kalan 16-bitlik basit bir yazılımdır. Yalnızca klavye ile kontrol edilir, gelişmiş grafikleri desteklemez ve en fazla 2 TB boyutundaki diskleri (MBR yapısını) tanıyabilir.
- UEFI (Modern Standart): BIOS’un yerini alan modern, 64-bitlik yazılımdır. Fare kullanımını, grafik arayüzleri, 2 TB’tan çok daha büyük diskleri (GPT yapısını) ve hızlı açılışı (Fast Boot) destekler.
2. POST (Power-On Self-Test) ve Başlatma Süreci
Güç verildiğinde anakart sırasıyla şu adımları izler:
- POST Testi: İşlemci, RAM ve ekran kartı gibi temel bileşenlerin sağlam olup olmadığını kontrol eder. Sistemden gelen “bip” sesleri veya LED ışıkları bu testin sonucudur.
- Bootloader’ı Çağırma: Test başarılıysa UEFI, diskin EFI Bölümü adı verilen özel alanındaki başlatıcı dosyayı (
bootmgfw.efiveyagrubx64.efi) bulur ve işletim sistemini RAM’e yükler.
🛡️ SİBER GÜVENLİK BAĞLANTISI: FIRMWARE BOOTKIT’LERİ VE SECURE BOOT KALKANI
1. UEFI Bootkit Kalıcılığı: Geleneksel kötü amaçlı yazılımlar işletim sistemi düzeyinde çalışırken; gelişmiş tehdit aktörleri (APT) doğrudan anakartın SPI Flash belleğindeki UEFI firmware kodunu modifiye ederler. İşletim sisteminin ve antivirüslerin “altında” çalışan bir Bootkit; sabit disk formatlansa, işletim sistemi yeniden kurulsa veya disk tamamen değiştirilse dahi anakart üzerinde kalıcı kalır ve sistem her açıldığında çekirdeği yeniden enfekte eder.
2. Secure Boot Kalkanı: UEFI mimarisine eklenen Secure Boot mekanizması, önyükleme sırasında çalıştırılacak tüm EFI ikili dosyalarının, sürücülerin ve çekirdeğin geçerli bir dijital sertifika ile imzalanmış olmasını zorunlu kılar. İmzası doğrulanmayan veya veri tabanında (DBX – Revocation List) kara listeye alınmış bir kodun çalıştırılması donanım seviyesinde engellenir.
06 Temel Donanım Bileşenlerinin Karşılaştırmalı Özeti
Aşağıdaki tablo, bilgisayar mimarisini oluşturan ana donanım bileşenlerinin temel mühendislik görevlerini, gecikme skalalarını ve siber güvenlik boyutundaki kritik risk alanlarını özetlemektedir:
| Donanım Bileşeni | Temel Mühendislik Görevi | Hız / Gecikme Skalası | Kritik Güvenlik Zafiyeti / Risk Alanı |
|---|---|---|---|
| CPU (İşlemci) | Komutları işletmek, aritmetik ve mantıksal hesaplamaları yürütmek. | ~0.2 – 0.5 ns (Saat Frekansı) | Meltdown, Spectre, RIP Manipülasyonu, Ayrıcalık Yükseltme (Ring 0). |
| Önbellek (L1/L2/L3) | RAM ile CPU çekirdeği arasındaki hız uçurumunu tamponlamak. | 0.5 ns – 20 ns | Önbellek Yan Kanal Zamanlama Analizleri (Cache-timing side channels). |
| RAM (DRAM) | Çalışan program kodlarını ve dinamik verileri geçici barındırmak. | 50 ns – 100 ns | Cold Boot Saldırısı, Rowhammer (Bit-flipping), Bellek Bozulması. |
| Kalıcı Depolama (NVMe/SSD) | Dosyaları kalıcı yarıiletken NAND Flash hücrelerinde saklamak. | 10 µs – 100 µs | Veri Kalıcılığı (Data Remanence), Eksik Kriptografik İmha. |
| Kalıcı Depolama (HDD) | Manyetik plakalarda yüksek kapasiteli kalıcı veri depolamak. | 5.000 – 15.000 µs (ms) | Format sonrası adli bilişim veri kurtarma (Carving), Manyetik artıklar. |
| Anakart & Veri Yolları | Donanımları elektriksel olarak bağlamak, veri akışını koordine etmek. | Veri yolu mimarisine göre değişken | Donanımsal dinleme (Bus sniffing), Yetkisiz I/O adresleme. |
| Firmware (BIOS/UEFI) | Açılış donanım testini (POST) yapmak ve önyükleyiciyi çağırmak. | Açılış anında çalışır | UEFI Bootkit kalıcılığı, Secure Boot bypass, SPI Flash sızıntıları. |
| Genişleme Portları (PCIe/TB) | Yüksek hızlı harici aygıtların doğrudan sisteme entegrasyonu. | Gbps – Onlarca Gbps | Kötü amaçlı Doğrudan Bellek Erişimi (DMA) saldırıları, Kilit ekranı bypass. |
07 Sonuç ve Donanım Perspektifinden Siber Güvenlik
Siber güvenlik, yalnızca uygulama katmanında çalışan web tarayıcılarından, ağdaki paket filtreleme kurallarından ya da antivirüs tanımlarından ibaret değildir. Bilgisayar sistemlerinin güvenliği, en alt katmanda yer alan silikon tabakalarının fiziksel sınırları, transistörlerin elektriksel kararlılığı ve mimari tasarım tercihlerinin doğrudan bir sonucudur.
Bu çalışmada derinlemesine incelendiği üzere:
- CPU Mimarisi ve Komut Yürütme Döngüsü, yazılım istismarlarının çekirdekteki
RIPyazmacını hedef alma gerekçesini ve spekülatif yürütmenin donanım tabanlı izolasyon açıklarını nasıl tetiklediğini, - RAM ve Bellek Hiyerarşisi, sanal bellek katmanının sağladığı yalıtımı, Rowhammer gibi elektriksel sızıntıların bit manipülasyonundaki yıkıcı etkisini ve Cold Boot tehdidini,
- Kalıcı Depolama Aygıtları (HDD/SSD/NVMe), silme eyleminin mantıksal bir işaretçi değişikliğinden ibaret olduğunu, adli bilişimde dosya kurtarma süreçlerini ve donanımsal şifrelemenin önemini,
- Anakart, Veri Yolları ve Firmware Katmanı, sistemin henüz işletim sistemi devreye girmeden önceki açılış güvenliğini (Secure Boot), anakart kalıcılığını (Bootkit) ve doğrudan bellek erişimi (DMA) üzerinden oluşturulabilecek bypass risklerini kavramamızı sağlamıştır.
Bir savunmacının tehditleri önleyebilmesi veya bir araştırmacının zafiyetleri doğru tahlil edebilmesi, savunduğu ya da incelediği sistemin fiziksel donanım düzeyinde nasıl davrandığını bilmesiyle mümkündür. Donanım anatomisine hâkim bir mühendislik bakışı; siber güvenliği soyut araçlar kullanma ezberinden çıkarıp somut, rasyonel ve sağlam temellere oturan bir uzmanlık disiplinine dönüştürecektir.
KAYNAKÇA VE İLERİ OKUMA
- Patterson, D. A., & Hennessy, J. L. (2020). Computer Organization and Design MIPS Edition: The Hardware/Software Interface (6th ed.). Morgan Kaufmann.
- Tanenbaum, A. S., & Austin, T. (2012). Structured Computer Organization (6th ed.). Pearson.
- Stallings, W. (2021). Computer Organization and Architecture: Designing for Performance (11th ed.). Pearson.
- Intel Corporation. (2024). Intel® 64 and IA-32 Architectures Software Developer’s Manual Consolidated Volumes: 1, 2A, 2B, 2C, 2D, 3A, 3B, 3C, 3D, and 4. Intel Architecture Documentation.
- AMD. (2023). AMD64 Architecture Programmer’s Manual, Volume 2: System Programming. Advanced Micro Devices.
- Lipp, M., Schwarz, M., Gruss, D., et al. (2018). Meltdown: Reading Kernel Memory from User Space. 27th USENIX Security Symposium.
- Kocher, P., Horn, J., Fogh, A., et al. (2019). Spectre Attacks: Exploiting Speculative Execution. 40th IEEE Symposium on Security and Privacy (S&P).
- Kim, Y., Daly, R., Kim, J., Fallin, C., et al. (2014). Flipping Bits in Memory Without Accessing Them: An Experimental Study of DRAM Disturbance Errors (Rowhammer). ACM/IEEE 41st International Symposium on Computer Architecture (ISCA).
- Halderman, J. A., Schoen, S. D., Heninger, N., et al. (2009). Lest We Remember: Cold-Boot Attacks on Encryption Keys. Communications of the ACM, 52(5), 91-98.
- UEFI Forum. (2023). Unified Extensible Firmware Interface (UEFI) Specification, Version 2.10. UEFI Forum Specifications.
- NIST. (2014). Guidelines for Media Sanitization. NIST Special Publication 800-88, Revision 1. National Institute of Standards and Technology.