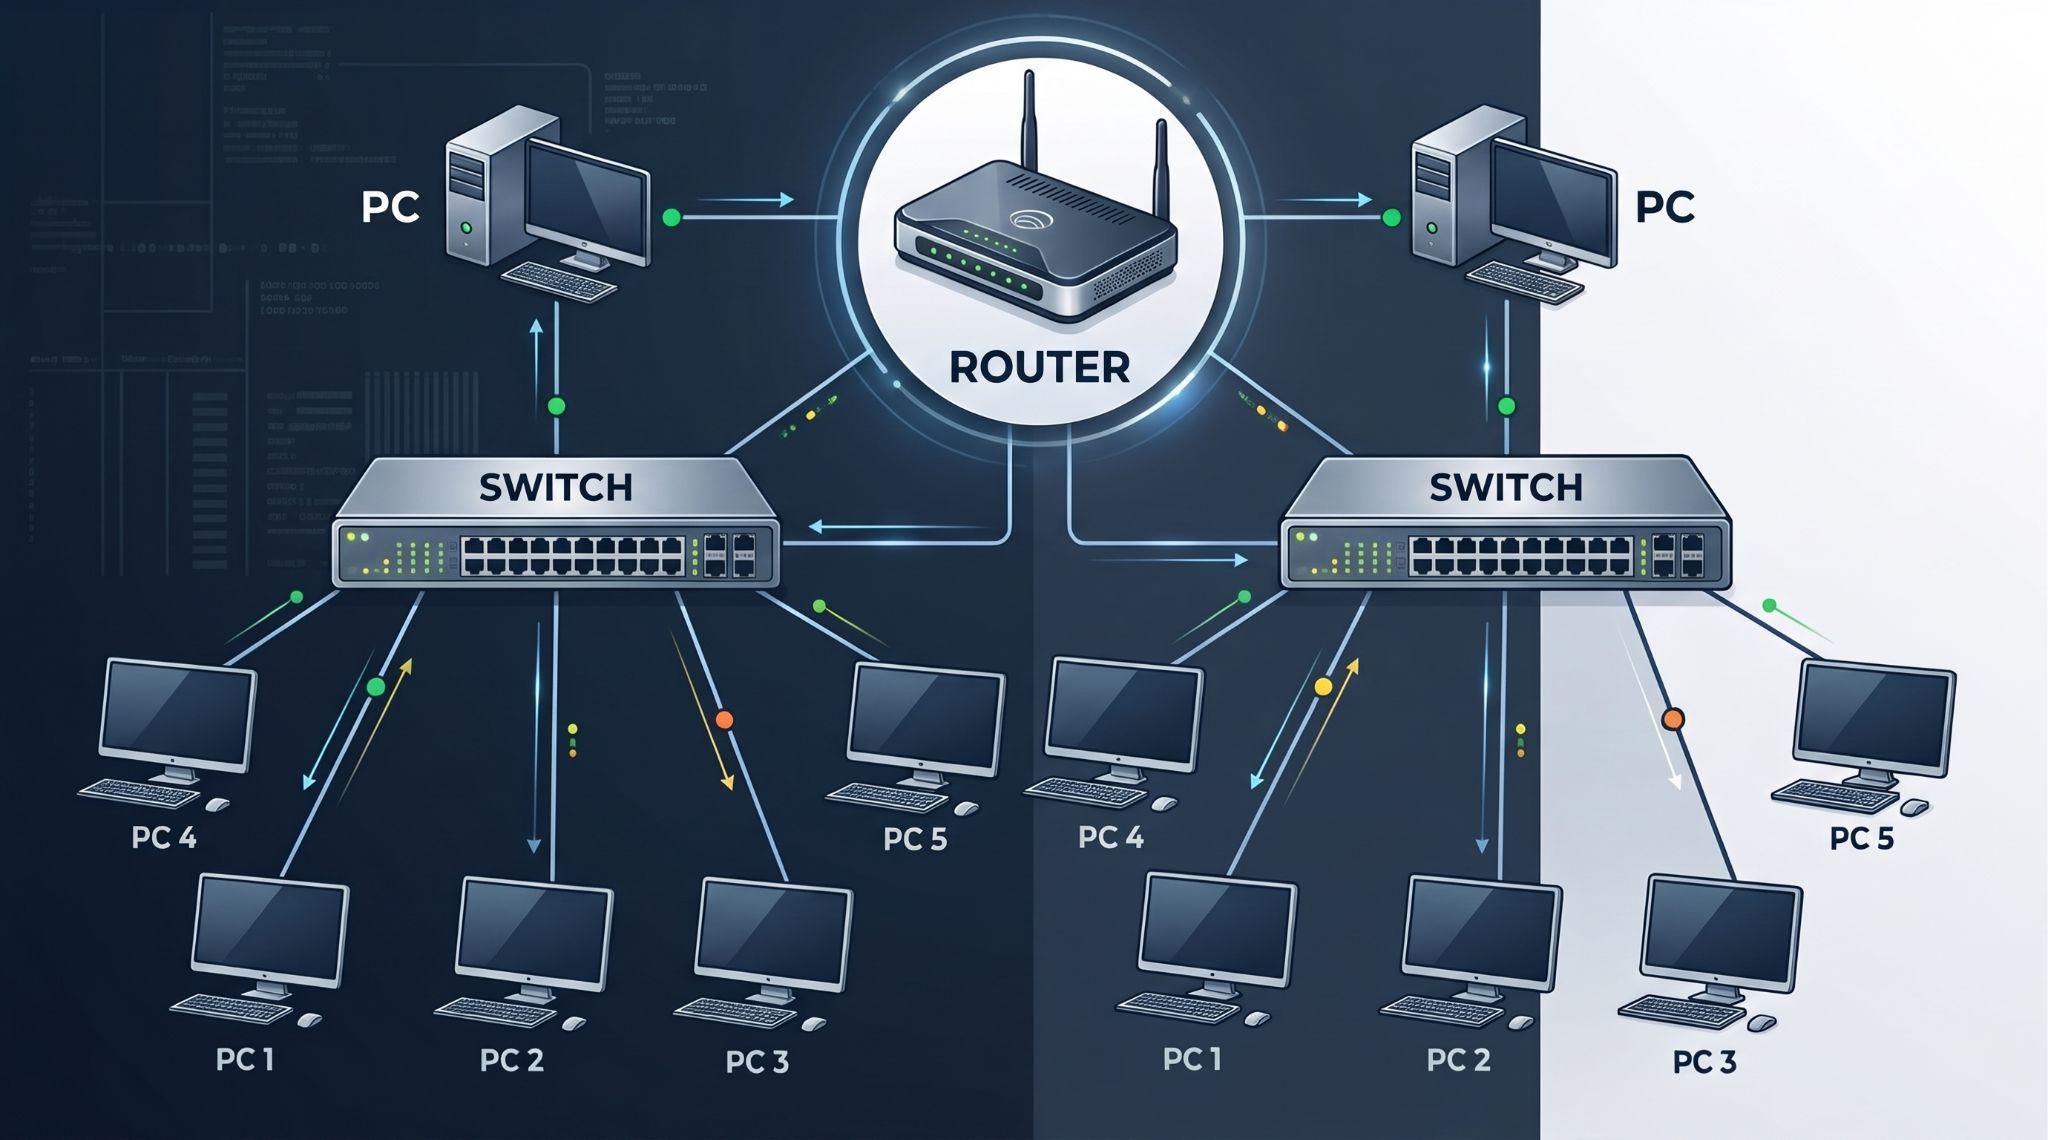
Temel Ağ Cihazları ve Görevleri
Hub, switch, router, modem, access point ve güvenlik duvarının görevlerini; OSI katmanları, veri iletimi ve ağ güvenliği açısından keşfedin.

Hub, switch, router, modem, access point ve güvenlik duvarının görevlerini; OSI katmanları, veri iletimi ve ağ güvenliği açısından keşfedin.
Siber güvenlik ve psikolojinin kesişimini keşfedin. Sosyal mühendislik, korku, merak ve aciliyetin dijital güvenlikteki rolünü örneklerle öğrenin.
Bilgisayar ağlarının temellerini öğrenin: LAN, WAN, WLAN, internet ve yerel ağ farkları, ağ topolojileri ve istemci-sunucu mimarisi.
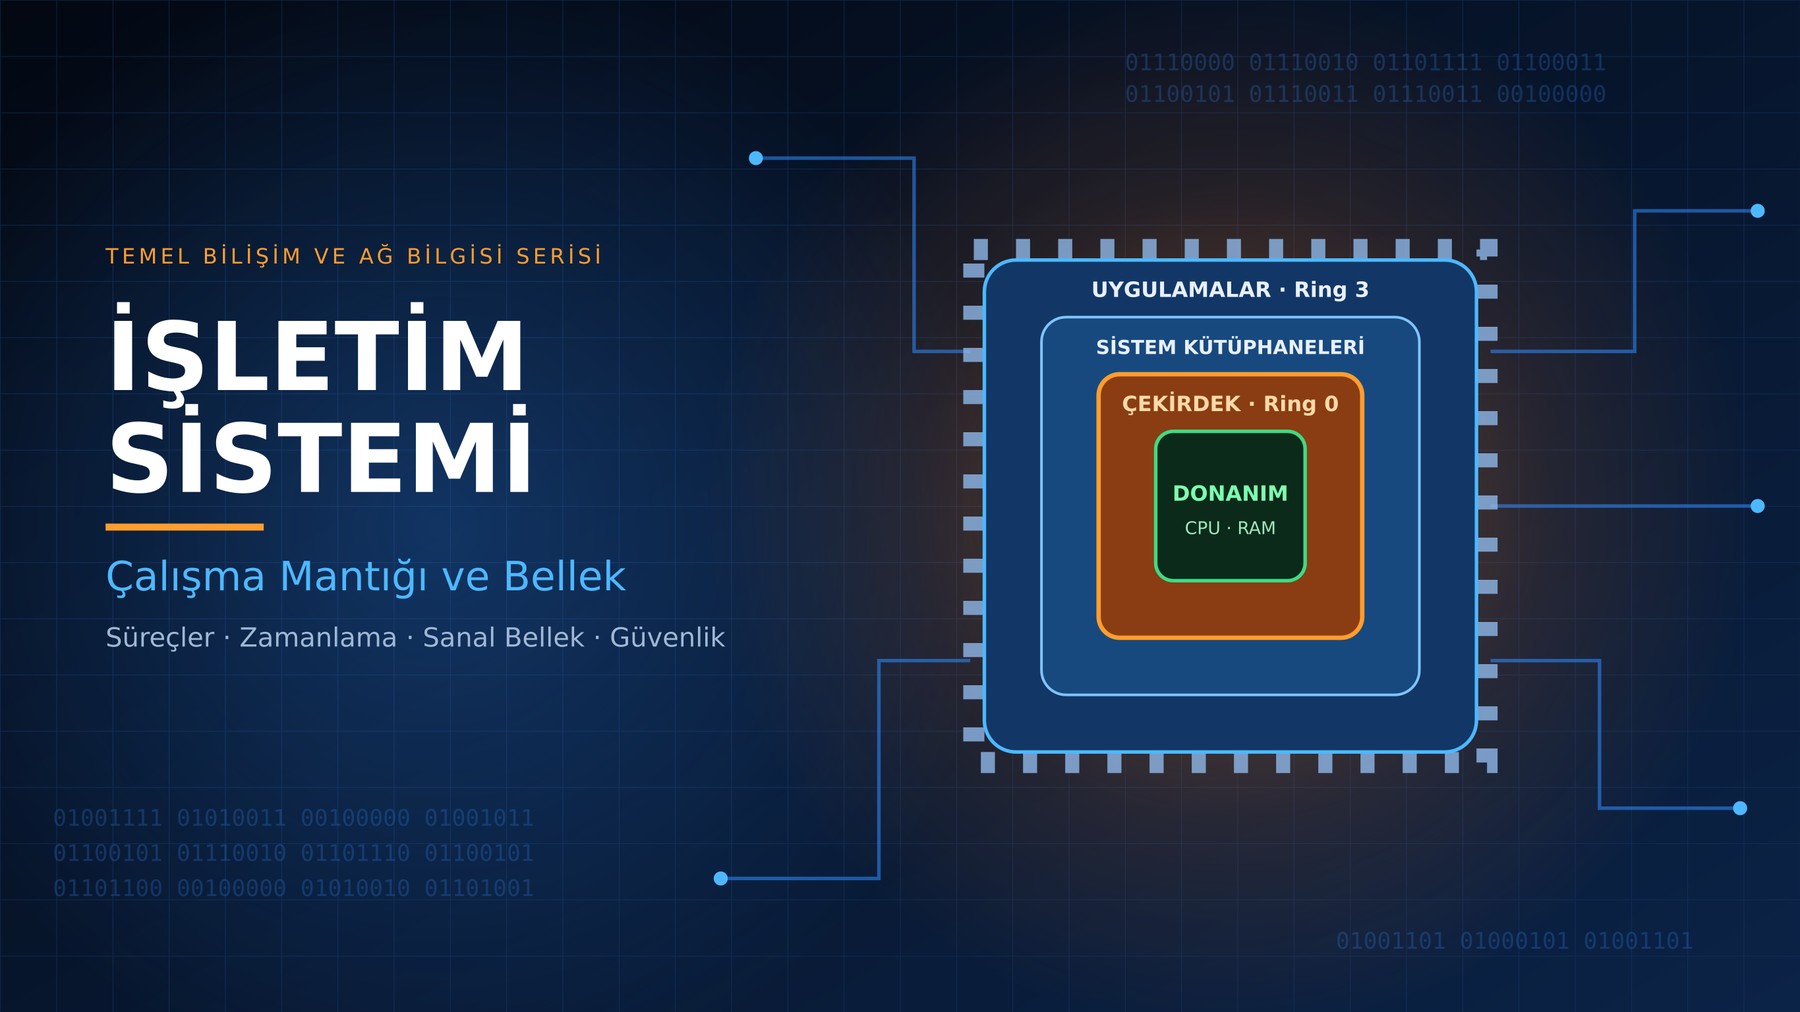
İşletim sisteminin çalışma mantığını; çekirdek, süreç ve thread yönetimi, CPU zamanlama, stack, heap ve sanal bellek üzerinden öğrenin.
CPU, RAM, SSD, NVMe ve anakartın çalışma mantığını; bellek hiyerarşisi, veri yolları ve donanım güvenliği bağlantılarıyla öğrenin.
Hazırlayanlar : Vuslat Kaymak & Kerem Kasimoğlu Dark Web Ekonomisi: Siber Suçların Görünmeyen Yüzü İnternet dünyası, çoğu kullanıcının sandığından çok daha derin ve çok katmanlı bir yapıya sahiptir. Günlük hayatta kullandığımız sosyal medya platformları, haber siteleri ve e-ticaret portalları; internetin yalnızca görünen yüzünü, yani “Surface Web”i oluşturur. Bu katman, toplam internet içeriğinin tahminen yalnızca %4 ila %10’unu kapsar. Asıl büyük kütle, tıpkı bir buzdağının suyun altında kalan kısmı gibi, Deep Web ve onun en karanlık bölgesi olan Dark Web’de yer alır. Dark Web çoğu zaman gizli iletişim, sansürden kaçış veya mahremiyet arayışıyla ilişkilendirilse de, günümüzde bu alan çok daha farklı bir kimliğe bürünmüştür: kendi kuralları, para birimleri ve aktörleri olan devasa bir yasa dışı ekonomi. Geleneksel suç örgütlerinin yerini dijital kartellerin aldığı bu yeni dünyada, siber suç artık rastgele gerçekleştirilen bireysel “hack” girişimleri olmaktan çıkmış; planlı, ölçeklenebilir ve sürdürülebilir bir iş modeline dönüşmüştür. Şekil 1: İnternetin Katmanları: Yüzey Ağı, Derin Ağ ve Karanlık Ağ İnternetin Katmanları ve Dark Web’in Konumu Dark Web ekonomisini anlamak için, öncelikle bu faaliyetlerin gerçekleştiği dijital zemini doğru şekilde tanımlamak gerekir. İnternet genel olarak üç ana katmandan oluşur: Dark Web ekonomisi, büyük ölçüde anonimliğin sağladığı “cezasızlık algısı” üzerine inşa edilmiştir. Ancak bu algının yarattığı kaos ortamının içinde, şaşırtıcı derecede düzenli ve sistematik bir serbest piyasa ekonomisi işlemektedir. Siber Suçun Ticarileşmesi: Hizmet Olarak Suç (CaaS) Günümüzde ise Dark Web üzerinde hâkim olan Cybercrime-as-a-Service (Hizmet Olarak Siber Suç – CaaS) modeli, bu tabloyu tamamen değiştirmiştir. Bu model sayesinde, teknik bilgisi sınırlı olan bireyler bile para karşılığında karmaşık ve etkili siber saldırılar düzenleyebilmektedir. Bu yeraltı ekonomisi temel olarak üç ana aktör etrafında şekillenir: Özellikle fidye yazılımları, bu ekonominin lokomotifi hâline gelmiştir. Ransomware-as-a-Service (RaaS) modelinde, zararlı yazılımı geliştiren ekip ile saldırıyı gerçekleştiren taşeronlar arasında elde edilen fidye genellikle %30-%70 oranında paylaşılmaktadır. Bu yapı, siber suçu bireysel eylemlerden çıkarıp organize bir gelir modeline dönüştürmüştür. Dark Web Marketlerinde Fiyatlandırma ve Ürünler Dark Web marketleri (Darknet Markets – DNM), işleyiş açısından modern e-ticaret platformlarına şaşırtıcı derecede benzer. Kullanıcı puanlamaları, satıcı yorumları, güvenilirlik rozetleri ve hatta belirli koşullarda “iade garantisi” gibi mekanizmalar bu pazarlarda yaygın olarak kullanılmaktadır. Bu platformlarda satılan ürünler yalnızca uyuşturucu veya silahlarla sınırlı değildir. Aksine, dijital veriler ve erişim yetkileri, en çok işlem gören ürünler arasında yer almaktadır. 2024-2025 verilerine göre Dark Web karaborsasında bazı dijital varlıkların ortalama fiyatları aşağıdaki gibidir: Şekil 2: Dark Web Pazarında Dijital Ürün Vitrini (Temsili) Tablo 1: Dark Web Pazarında Ortalama Ürün/Hizmet Fiyatları Ürün / Hizmet Kategorisi Ürün Detayı Ortalama Fiyat Aralığı Kredi Kartı Verileri CVV ile birlikte (ABD/AB menşeli) $15 – $35 Kimlik Bilgileri Taranmış Pasaport / Ehliyet $1000 – $3500 Sosyal Medya Hesapları Hacklenmiş Facebook/Instagram Hesabı $25 – $45 DDoS Saldırıları 24 Saatlik Orta Ölçekli Saldırı $100 – $200 Zararlı Yazılımlar Android RAT (Uzaktan Erişim Truva Atı) $600 – $1200 Erişim Yetkisi Kurumsal Ağlara Başlangıç Erişimi (IAB) $2000 – $10.000+ Bu tablo, siber güvenliğin neden yalnızca teknik bir problem olarak ele alınamayacağını açıkça göstermektedir. Örneğin, bir kurumsal ağa ilk erişimi sağlayan bir Initial Access Broker (İlk Erişim Aracısı), bu erişimi fidye yazılımı gruplarına satarak tek bir işlemden binlerce dolar gelir elde edebilmektedir. Ödeme Sistemleri ve Para Aklama Dark Web ekonomisinin temelini kripto paralar oluşturur. Bitcoin (BTC) hâlen yaygın olarak kullanılsa da, blok zinciri üzerindeki işlemlerin izlenebilir olması, suç aktörlerini daha gizlilik odaklı alternatiflere yöneltmiştir. Bu yöntemler sayesinde siber suçlular, elde ettikleri gelirleri soğuk cüzdanlara aktarmadan önce “temizleyerek” yasal borsalar üzerinden nakde çevirebilmektedir. Güven Mekanizması: Escrow (Emanet) Sistemi Yasa dışı bir ortamda, birbirini tanımayan iki suçlu birbirine nasıl güvenir? Dark Web marketleri bu sorunu “Escrow” (Emanet) sistemiyle çözmüştür. Alıcı ödemeyi yapar, ancak para doğrudan satıcıya gitmez; marketin havuz hesabında bekletilir. Alıcı ürünü (örneğin çalıntı bir veriyi) teslim alıp onayladığında para satıcıya aktarılır. Bu sistem, dolandırıcılığı (Exit Scam) minimize etmeyi amaçlar. Şekil 3: Dark Web Ekonomisinde Güven Mekanizması: Escrow (Emanet) Sistemi İşleyişi Kurumsal Dünyaya Yönelik Tehditler Dark Web yalnızca dış kaynaklı saldırganlar için değil, kurum içinden bilgi sızdıran kişiler için de önemli bir pazardır. Insider Threat (İç Tehdit) olarak adlandırılan bu durumda, maddi çıkar peşindeki veya kuruma karşı motivasyonu düşmüş çalışanlar, hassas verileri Dark Web forumlarında satışa çıkarabilmektedir. Ayrıca, “Exploit Marketleri”nde henüz yaması yayınlanmamış “Zero-Day” (Sıfır Gün) açıkları yüz binlerce dolara el değiştirmektedir. Bu açıklar, devlet destekli siber casusluk grupları veya büyük fidye çeteleri tarafından satın alınır. Tablo 2: Dark Web Ekonomisinin Geleneksel Suç Ekonomisinden Farkları Özellik Geleneksel Suç Ekonomisi Dark Web / Siber Suç Ekonomisi Erişim Fiziksel temas ve referans gerekir Tor tarayıcısı ile küresel erişim Risk Fiziksel yakalanma riski yüksektir Anonimlik ve VPN/Tor ile risk düşüktür Ölçeklenebilirlik Yerel veya bölgesel sınırlıdır Küresel ölçekte anında yayılabilir Ödeme Nakit para (İzlenmesi zor ama fiziksel) Kripto para (Hızlı ve sınır ötesi) Giriş Bariyeri Fiziksel güç veya hiyerarşi gerekir Teknik bilgi veya sadece sermaye yeterlidir Sonuç: Görünmeyen Düşmanla Mücadele Dark Web ekonomisi, siber suçları münferit olaylar olmaktan çıkararak sürdürülebilir ve küresel bir endüstriye dönüştürmüştür. Bu yapıyla mücadele, yalnızca güvenlik duvarları veya antivirüs yazılımlarıyla sınırlı kalamaz. Kurumların ve devletlerin, Siber Tehdit İstihbaratı (Cyber Threat Intelligence) yeteneklerini geliştirerek Dark Web üzerindeki hareketliliği proaktif şekilde izlemeleri gerekmektedir. Unutulmamalıdır ki dijital dünyada güvenlik, yalnızca kapıları kilitlemek değil; kapının dışındaki tehdidin motivasyonunu, yöntemlerini ve ekonomik dinamiklerini anlamakla mümkündür. KAYNAKÇA Europol. (2024). Internet Organised Crime Threat Assessment (IOCTA). European Union Agency for Law Enforcement Cooperation. https://www.europol.europa.eu/iocta-2024 Chainalysis. (2024). The 2024 Crypto Crime Report: Trends in Darknet Markets. https://www.chainalysis.com/blog/2024-crypto-crime-report-introduction/ CrowdStrike. What is the Dark Web? Understanding the Layers of the Internet. CrowdStrike Cybersecurity 101. https://www.crowdstrike.com/cybersecurity-101/dark-web Kaspersky. Dark Web Price Index 2024: How much is your data worth? Kaspersky SecureList. https://securelist.com/dark-web-threats-2024 Checkpoint Research. The Economy of Cybercrime: From RaaS to Access Brokers. https://research.checkpoint.com/2023/cybercrime-economy-overview Cisco Talos. Understanding the Dark Net Market Ecosystem. https://blog.talosintelligence.com/dark-web-market-dynamics Norton. Deep Web vs. Dark Web: What’s the difference? https://us.norton.com/blog/privacy/deep-web-vs-dark-web SOCRadar. Dark Web Monitoring and Cyber Threat Intelligence. https://socradar.io/dark-web-monitoring T.C. Cumhurbaşkanlığı Dijital Dönüşüm Ofisi. Siber Güvenlik Terimleri Sözlüğü. https://cbddo.gov.tr/siber-guvenlik/sozluk Trend Micro. The Underground Economy: Buying and Selling Cybercrime Services. https://www.trendmicro.com/vinfo/us/security/news/cybercrime-and-digital-threats/the-underground-economy Verizon. 2024 Data Breach Investigations Report (DBIR). https://www.verizon.com/business/resources/reports/dbir
Hazırlayanlar: Nefise Nur Erdaş ve Rojin Ceylancı Günümüzde dijital ekosistemlerin ulaştığı devasa boyutlar—bulut bilişimden nesnelerin internetine (IoT), 5G ağlarından mikro hizmet mimarilerine kadar—veri trafiğini daha önce hiç görülmemiş bir yoğunluğa ulaştırmış durumdadır. Bu genişleme, beraberinde siber saldırıların sadece hacmini değil, aynı zamanda sofistike yapısını ve varyasyon hızını da insan analistlerin bilişsel sınırlarının çok ötesine taşımaktadır. Geleneksel güvenlik mimarileri, büyük oranda İmza Tabanlı Saldırı Tespit Sistemleri (Signature-based IDS) üzerine kuruludur. Bu sistemler, tıpkı bir suçlu veri tabanı gibi çalışmaktadır; yalnızca daha önce tanımlanmış, parmak izi alınmış ve “kara listeye” eklenmiş tehditleri durdurabilir. Ancak modern siber dünyada asıl yıkıcı güç, bu “bilinen” tehditlerden ziyade, yazılım açıklarından yararlanan ve henüz bir savunma reçetesi bulunmayan “Sıfırıncı Gün” (Zero-day) saldırılarıdır. Saldırganlar artık statik kodlar yerine, kendi kendini modifiye edebilen polimorfik zararlı yazılımlar kullanmaktadır. İşte tam bu noktada, savunma hattımızda bir zeka devrimi gerçekleşmesi kaçınılmaz hale gelmiştir. Yapay Zeka (AI) ve Makine Öğrenmesi (ML), siber güvenlikte pasif birer filtreleme aracı olmanın ötesine geçerek devasa veri yığınları içindeki sinsi anomalileri milisaniyeler içinde fark edebilen aktif, otonom ve proaktif birer karar vericiye dönüşmektedir. Bu teknolojiler, yalnızca geçmişin saldırı kalıplarını ezberlemekle kalmaz; ağın “normal” davranış formunu öğrenerek daha önce hiç karşılaşılmamış tehditleri bile niyet analizi yoluyla tespit edebilme yeteneği sunar. 1. Geleneksel IDS ile Yapay Zeka Tabanlı IDS (A-IDS) Arasındaki Paradigma Farkı Siber güvenlik mimarisinde Geleneksel Saldırı Tespit Sistemleri (Legacy IDS), temelde “reaktif” bir çalışma prensibine dayanır. Bu sistemler, tıpkı bir kütüphane kataloğu gibi, daha önce tanımlanmış ve veri tabanına işlenmiş zararlı yazılım imzalarını (Signature) tarar. Bir veri paketinin içindeki kod, veri tabanındaki bir “sabıkalı” ile birebir eşleşirse alarm çalar. Ancak bu yöntem, günümüzün sofistike saldırı dünyasında ciddi bir kör nokta yaratır: Eğer bir saldırgan, mevcut bir virüs kodunun tek bir satırını değiştirirse (Polimorfik yapı) veya daha önce hiç görülmemiş bir yöntem (Zero-day) denerse geleneksel sistem bu trafiği tamamen “güvenli” olarak etiketler. Bu durum, savunma hattında devasa bir boşluk oluşturur. Buna karşılık Yapay Zeka Tabanlı Sistemler (A-IDS), güvenliği statik kurallardan kurtarıp dinamik bir sürece taşır. A-IDS’in sunduğu temel devrimleri üç ana başlıkta detaylandırabiliriz: I. Bilişsel Örüntü Tanıma ve Davranış Analizi: Yapay zeka, bir saldırıyı sadece dosya adıyla veya belirli bir kod dizisiyle tanımaz. Bunun yerine, “bu trafik neden bu saatte bu sunucuya gidiyor?” veya “bu kullanıcı neden normalde erişemediği binlerce küçük dosyayı sorguluyor?” gibi bağlamsal sorular sorar. Saldırının “şekline” değil, sergilediği davranışın “niyetine” odaklanarak daha önce hiç kaydedilmemiş saldırı paternlerini bile şüpheli olarak işaretleyebilir. II. Proaktif Tahminleme ve Tehdit Modelleme: Makine öğrenmesi algoritmaları, ağ trafiğindeki devasa geçmiş veri yığınlarını analiz ederek saldırganların olası rotalarını belirler. Henüz bir sızıntı gerçekleşmeden, ağdaki zayıf noktaları ve bu noktalara yönelik gelişebilecek muhtemel saldırı vektörlerini istatistiksel olasılıklarla tahmin eder. Bu, güvenlik ekiplerine saldırı gerçekleşmeden savunma hattını güçlendirme şansı tanır. III. Otonom ve Sürekli Öğrenme Döngüsü: A-IDS’i geleneksel sistemlerden ayıran en radikal fark, sistemin durağan olmamasıdır. Her geçen saniye ağdan geçen her bir veri paketi, sistem için yeni bir “eğitim verisidir”. Yapay zeka, ağın değişen dinamiklerine uyum sağlar; yani yeni bir cihaz eklendiğinde veya kullanıcı alışkanlıkları değiştiğinde bunu “yeni normal” olarak öğrenir. Bu sayede, güvenlik duvarı her gün biraz daha akıllı hale gelen, yaşayan bir organizmaya dönüşür. 2. Teknik Derinlik: Yapay Zeka Saldırıları Nasıl Teşhis Eder? Yapay zeka sistemlerinin siber tehditleri tespit etme başarısı, rastgele bir tahminden ziyade, matematiksel modellerin veri setleri üzerinden yürüttüğü titiz bir analiz sürecine dayanır. Bu sistemler, veriyi işleme ve sonuç çıkarma biçimlerine göre genellikle iki temel makine öğrenmesi metodolojisi üzerine inşa edilir: A. Denetimli Öğrenme (Supervised Learning): Dijital Bir Uzman Eğitmek Denetimli öğrenme modelinde, algoritmaya çok geniş ve önceden etiketlenmiş bir “eğitim seti” sunulur. Bu veri setinde her bir trafik örneğinin kimliği bellidir: “Bu güvenli bir e-posta trafiğidir”, “Bu bir SQL Injection girişimidir” veya “Bu bir DDoS saldırısıdır”. Nasıl Çalışır? Algoritma (özellikle Support Vector Machines (SVM), Random Forest veya Gradient Boosting gibi modeller), bu devasa veri yığınları arasındaki istatistiksel farkları analiz eder. Saldırı trafiğini normal trafikten ayıran milyonlarca küçük parametreyi (paket boyutu, gönderim sıklığı, port numaraları vb.) birer “karar kriteri” haline getirir. Kritik Avantajı Nedir? Bilinen saldırı türlerinin (örneğin bilinen bir fidye yazılımının yeni bir alt türevi) tespitinde son derece yüksek doğruluk oranına sahiptir. Sistem neyi araması gerektiğini bildiği için hızlı ve kesin sonuçlar üretir. Kullanım Alanı Nedir? Mevcut saldırı kütüphanelerinin gelişmiş varyasyonlarını yakalamak ve yaygın tehditlere karşı “otomatik bariyer” oluşturmak. B. Denetimsiz Öğrenme (Unsupervised Learning): Görünmeyeni Keşfetmek Denetimsiz öğrenme, siber güvenliğin en karanlık noktalarını aydınlatmak için kullanılır. Bu modelde sisteme herhangi bir etiket veya “doğru cevap” verilmez; algoritma tamamen kendi başına bırakılır. Nasıl Çalışır? YZ, ağın içerisindeki veri akışını sürekli izleyerek sistemin “normal nabzını” (Baseline) çıkarır. Her kullanıcının, her sunucunun ve her uygulamanın rutin davranış kalıplarını öğrenir. Eğer bir gün, bir muhasebe çalışanının bilgisayarı gece yarısı aniden şifrelenmiş veri paketlerini daha önce hiç iletişimde bulunmadığı bir IP adresine göndermeye başlarsa YZ bunun bir saldırı olup olmadığını “etiketlere” bakarak değil, bu davranışın “normalden sapma” (Anomali) olduğunu fark ederek anlar. Kritik Avantajı Nedir? Bu yöntem; daha önce hiç görülmemiş, literatüre girmemiş Sıfırıncı Gün (Zero-day) saldırılarının tespitinde en etkili yaklaşımlardan biridir.. Ayrıca, meşru yetkilerini kötüye kullanan “içerideki tehditleri” (Insider Threats) yakalamada rakipsizdir. Kullanım Alanı Nedir? Karmaşık casusluk faaliyetleri, gelişmiş sürekli tehditler (APT) ve sistem içindeki sinsi hareketlerin tespiti. 3. Mimari Yapı: Derin Öğrenmenin (Deep Learning) Yıkıcı Gücü Siber güvenlik dünyasında basit makine öğrenmesi modelleri, belirli özelliklerin (feature engineering) insanlar tarafından tanımlanmasına ihtiyaç duyar. Ancak günümüzde bu modellerin yerini, çok daha karmaşık ve otonom olan Derin Öğrenme (Deep Learning) mimarileri almaktadır. Derin öğrenme, insan beynindeki biyolojik nöron ağlarını taklit eden Yapay Sinir Ağları (ANN) üzerine kuruludur. Bu teknoloji, veriyi manuel müdahaleye gerek duymadan en alt katmanına kadar —yani ham ağ trafiğini oluşturan veri paketlerini (Deep Packet Inspection)— analiz edebilme yeteneğine sahiptir. Derin öğrenme mimarileri, saldırı tespitinde iki ana eksende uzmanlaşır: A. RNN (Recurrent Neural Networks – Özyinelemeli Sinir Ağları): Zamansal Analizin Mimarı Geleneksel sistemler her veri paketini birbirinden bağımsız birer parça gibi görür. Oysa modern saldırılar, tespit edilmemek için zamana yayılır (Low and Slow Attacks). Nasıl Çalışır? RNN modelleri “hafızaya” sahiptir. Bir veri paketini analiz ederken kendinden önce gelen paketlerin bilgisini de saklar. Bu sayede, tek başına zararsız görünen bir veri paketinin,
Hazırlayan: Melike Aydın Dijital dünyanın güvenliği, temelde çözülmesi zor matematiksel problemlere dayanır. Bugün bankacılık işlemlerinden devlet sırlarına, kişisel mesajlaşmalardan blokzinciri teknolojisine kadar her şeyi koruyan şifreleme algoritmaları, klasik bilgisayarların makul bir sürede çözemeyeceği varsayımı üzerine kuruludur. Ancak Kuantum Bilgisayarlar, bu güvenli bölgeyi tehdit eden en büyük asimetrik güç olarak karşımıza çıkmaktadır. Kuantum bilgisayarlar henüz günlük hayatta yaygın değil; fakat siber güvenliği “gelecekte” değil, bugünden etkilemeye başlayan bir paradigma değişimini temsil ediyor. Bu yazıda, kuantum bilgisayarların ne olduğu ile başlayacak, ardından mevcut siber güvenlik sistemlerini neden ve nasıl tehdit ettiklerini, savunma tarafının buna nasıl hazırlanması gerektiğini ele alacağız. Kuantum Bilgisayarların Tarihçesi Kuantum bilgisayar fikri, sanılanın aksine son yıllarda ortaya çıkmış bir kavram değil; kökleri 1980’li yıllara uzanan derin bir bilimsel arayışın ürünüdür. 1981 yılında Nobel ödüllü fizikçi Richard Feynman, doğanın klasik fizik kurallarına göre işlemediğini fark etti. Feynman, atom altı dünyayı ve doğayı tam anlamıyla simüle edebilmek için klasik bilgisayarların yetersiz kalacağını belirterek kuantum mekaniği prensipleriyle çalışan yeni bir bilgisayar türüne ihtiyaç duyulduğunu öne sürdü. Onun “Doğa klasik değildir, eğer doğanın simülasyonunu yapmak istiyorsanız, onu kuantum mekaniksel yapmalısınız!” sözü, bu alanın işaret fişeği oldu. Ancak bu teorik yaklaşım, 1994 yılında matematikçi Peter Shor’un devrim niteliğindeki keşfiyle stratejik bir gerçekliğe dönüştü. Shor, geliştirdiği algoritma (Shor Algoritması) ile yeterince güçlü bir kuantum bilgisayarın, günümüz şifreleme sistemlerinin temelini oluşturan matematiksel problemleri şaşırtıcı bir hızla çözebileceğini kanıtladı. Bu an, kuantum bilgisayarların sadece bilimsel bir hesap makinesi değil, aynı zamanda siber güvenlik dengelerini değiştirecek bir güç olduğunun anlaşıldığı andı. Kuantum Bilgisayar Nedir? Klasik Bilgisayarlardan Farkı Nerede Başlar? Klasik bilgisayarların çalışma mimarisi, en temel seviyede “bit” kavramı üzerine kuruludur. Bu dünyada bir bit, herhangi bir anda mutlak bir kesinlikle ya 0’dır ya da 1’dir. Tüm dijital hesaplamalar, bu ikili mantığın (binary) katı kuralları üzerinden ilerler. Dolayısıyla kullandığımız işlemci ne kadar güçlü olursa olsun, sistem deterministik sınırlar içinde kalır ve aynı anda her bit yalnızca tek bir durumu temsil edebilir. Kuantum bilgisayarlar ise bu sınırları aşarak “kübit” (qubit) adı verilen tamamen farklı bir temel birimi kullanır. Bu noktada devreye giren kuantum mekaniği, kuralları kökten değiştirir. “Süperpozisyon” özelliği sayesinde kübitler, klasik bitlerin aksine aynı anda hem 0 hem de 1 durumunda bulunabilirler. Buna ek olarak, “dolanıklık” (entanglement) adı verilen olgu sayesinde, bir kübitin durumu fiziksel mesafeden bağımsız olarak başka bir kübit ile doğrudan ve anlık olarak ilişkilendirilebilir. Bu iki kuantum özelliği bir araya geldiğinde, hesaplama gücünde doğrusal değil; devasa bir sıçrama yaşanır. Kuantum bilgisayarlar; milyonlarca olasılığı tek tek denemek yerine, belirli problemleri klasik bilgisayarlara kıyasla üstel derecede daha hızlı çözme potansiyeline kavuşur. İşte siber güvenlik dünyasını alarma geçiren ve mevcut şifreleme yöntemlerini tehdit eden o kritik kırılma noktası da tam olarak bu işlem kapasitesinin doğduğu yerde ortaya çıkar. Mevcut siber güvenlik sistemlerini neden ve nasıl tehdit ediyorlar? Mevcut siber güvenlik paradigması, “imkansızlık” üzerine değil, klasik bilgisayarların “yetersizliği” üzerine kuruludur. İnternetin omurgasını oluşturan RSA ve Elliptic Curve (ECC) şifreleme sistemleri, devasa sayıları çarpanlarına ayırmanın binlerce yıl süreceği varsayımıyla çalışır. Yani güvenlik duvarımız, matematiksel bir zorluktan ziyade; saldırganın zamanının yetmeyeceği kabulüne emanettir. Ancak kuantum bilgisayarlar bu denkleme dahil olduğunda “zaman” faktörü ortadan kalkar. Shor Algoritması sayesinde, klasik bir süper bilgisayarın evrenin yaşından uzun sürede çözebileceği şifreler, dakikalar içinde çözülebilir matematiksel işlemlere dönüşür. Bu sadece şifreli mesajların okunması değil; dijital imzaların taklit edilebilir hale gelmesi ve internetteki “kimlik doğrulama” güveninin tamamen çökmesi demektir. Stratejik Tehdit: “Şimdi Kaydet, Sonra Çöz” (HNDL) Kuantum bilgisayarların henüz laboratuvarda olması, “tehdidin uzak bir gelecekte olduğu” yanılgısını yaratır. Oysa siber savaşta cephe çoktan açılmıştır. Bu stratejiye “Şimdi Kaydet, Sonra Çöz” (Harvest Now, Decrypt Later – HNDL) adı verilir. Saldırganlar, bugün şifresini kıramadıkları stratejik verileri (devlet sırları, ticari patentler, genomik veriler) çalarak depolamaktadır. Amaçları, 5-10 yıl sonra güçlü bir kuantum bilgisayar erişilebilir olduğunda bu verileri geçmişe dönük olarak çözmektir. Dolayısıyla, eğer koruduğunuz verinin gizlilik ömrü kuantum teknolojisinin gelişinden daha uzunsa, teknik olarak bugün güvenlik açığınız var demektir. Bugün gönderilen “güvenli” bir mesaj, aslında gelecekteki bir kuantum ekranında okunmayı bekleyen açık bir mektuptur. Savunma Stratejisi: Post-Kuantum Kriptografi (PQC) ve Kripto-Çeviklik Kuantum tehdidi karşısında savunma dünyası çaresiz değildir. Bu asimetrik gücü dengelemek için geliştirilen çözümün adı Post-Kuantum Kriptografi (PQC)’dir. Başta ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) olmak üzere küresel otoriteler, kuantum bilgisayarların süperpozisyon yeteneğiyle bile çözmekte zorlanacağı yeni matematiksel standartlar belirlemektedir. Bu yeni nesil algoritmalar (örneğin Kafes Tabanlı Kriptografi), asal sayı çarpanlarına ayırma problemi yerine, çok boyutlu uzaylardaki karmaşık vektör problemlerine dayanır. Bu matematiksel yapılar, kuantum bilgisayarların işlem gücü avantajını nötralize edecek şekilde tasarlanmıştır. Ancak sadece algoritma değiştirmek yeterli değildir; kurumların mimari bir esneklik kazanması, yani “Kripto-Çeviklik” (Crypto-Agility) yeteneğine sahip olması şarttır. Kripto-çeviklik, bir şifreleme algoritması kırıldığında veya zayıfladığında, tüm donanım altyapısını değiştirmeye gerek kalmadan, hızlıca yeni ve güvenli bir algoritmaya geçebilme yeteneğidir. Geleceğin siber güvenlik mimarisi, statik ve kalıcı şifreler yerine; tehdidin boyutuna göre anında güncellenebilen bu dinamik yapılar üzerine kurulacaktır. Son olarak, geçiş sürecindeki riskleri minimize etmek için “Hibrit Şifreleme” modeli benimsenmelidir. Bu yaklaşım, verilerin hem yıllardır güvenilirliği kanıtlanmış klasik algoritmalarla (RSA/ECC) hem de yeni nesil post-kuantum algoritmalarıyla katmanlı olarak şifrelenmesini öngörür. Böylece, yeni algoritmaların olası teorik zafiyetlerine karşı klasik yöntemlerin güvencesi korunurken kuantum tehdidine karşı da gelecek odaklı bir kalkan oluşturulmuş olur. Özellikle “Şimdi Kaydet, Sonra Çöz” tehdidine maruz kalabilecek uzun ömürlü veriler için bu hibrit yapı, bir tercih değil stratejik bir zorunluluktur. Kaynakça https://www.ibm.com/quantum/learn/what-is-quantum-computing https://www.scientificamerican.com/article/feynmans-quantum-computer https://www.nature.com/articles/npjqi201523 https://www.cloudflare.com/learning/ssl/quantum-computing-and-cryptography https://www.ibm.com/topics/quantum-safe-cryptography https://csrc.nist.gov/projects/post-quantum-cryptography https://www.nist.gov/pqcrypto https://www.enisa.europa.eu/publications/post-quantum-cryptography-current-state-and-quantum-mitigation https://www.cloudflare.com/learning/ssl/what-is-post-quantum-cryptography/ ChatGPT: Bilgi ve içerik oluşturma için OpenAI tarafından geliştirilen ChatGPT modeli kullanılmıştır. Gemini AI – Blog içeriği oluşturulurken veri analizi ve örnek senaryolar için Gemini AI kaynaklarından yararlanılmıştır.
Hazırlayanlar: Büşra Can & Berke Zorlu NFT’ler, dijital varlıkların blokzinciri üzerinde benzersiz biçimde temsil edilmesini sağlayan teknolojilerdir. Dijital sanat eserlerinden oyun içi öğelere, müzikten koleksiyon ürünlerine kadar pek çok içerik NFT’ye dönüştürülebilir. NFT’lerin popülerleşmesiyle birlikte, bu dijital varlıklara karşı siber saldırılar da artmıştır. Bu nedenle NFT güvenliği, hem yatırımcılar hem sanatçılar hem de kripto ekosistemiyle ilgilenen herkes için kritik bir konudur. NFT ve Kripto Para Birimleri Arasındaki Farklar NFT’ler (Non-Fungible Token) ve kripto paralar, her ikisi de blokzinciri üzerinde çalışan dijital varlıklardır; ancak yapıları, kullanım alanları ve ekonomik özellikleri bakımından birbirlerinden önemli ölçüde ayrılırlar. Kripto paralar (Bitcoin, Ethereum gibi) “fungible” yani birbirinin yerine geçebilen, standart ve değiştirilebilir token’lardır. Bir Bitcoin diğer Bitcoin ile tamamen aynıdır ve aynı değere sahiptir. Bu nedenle kripto paralar dijital para, ödeme aracı veya bir değer saklama aracı olarak kullanılır. NFT’ler ise “non-fungible” yani benzersizdir. Her NFT’nin kendine özgü bir kimliği, metadata bilgisi ve sahiplik geçmişi vardır. Bu nedenle bir NFT’nin değeri, başka bir NFT ile birebir değiştirilemez. NFT’ler dijital sanat, koleksiyon ürünleri, oyun içi varlıklar, sanal gayrimenkuller gibi eşsiz dijital mülkiyetleri temsil eder. Teknik açıdan bakıldığında, kripto paralar ERC-20 gibi değiştirilebilir token standartlarını kullanırken NFT’ler ERC-721 ve ERC-1155 gibi değiştirilemez token standartlarıyla üretilir. Kripto paralar daha çok finansal işlemler ve transferler için optimize edilmiştir; NFT’ler ise sahiplik, eşsizlik ve varlık doğrulaması için tasarlanmıştır. Bu yapısal farklar, iki varlık türü arasındaki kullanım amacını ve güvenlik risklerini de farklılaştırmaktadır. NFT Nedir? NFT’ler (Non-Fungible Token), blokzinciri üzerinde benzersiz bir dijital varlığı temsil eden kriptografik token’lardır. “Non-fungible” kavramı, değiştirilemezlik ve eşsizliği ifade eder; yani her NFT diğerinden farklıdır ve birbirinin yerine geçemez. Bu yönüyle Bitcoin veya Ethereum gibi “fungible” yani birbirinin yerine geçebilen token’lardan ayrılır. NFT’ler genellikle dijital sanat eserleri, koleksiyon ürünleri, oyun içi varlıklar, müzik parçaları, domain isimleri veya kimlik bilgileri gibi dijital varlıklara sahipliği temsil etmek için kullanılır. Sahiplik bilgisi blokzinciri üzerinde değiştirilemez bir şekilde kayıt altına alındığı için, NFT’nin kime ait olduğu şeffaf bir şekilde takip edilebilir. NFT’lerin en önemli yapısal özelliği, bir akıllı sözleşme (smart contract) tarafından tanımlanmasıdır. Ethereum ekosisteminde ERC-721 ve ERC-1155 standartları en yaygın kullanılan protokollerdir. Bu standartlar; transfer kuralları, sahiplik yönetimi ve metadata formatı gibi konuları tanımlar. Bu sayede NFT’ler farklı uygulamalar, cüzdanlar ve pazaryerleri arasında birlikte çalışabilirlik (interoperability) kazanır. Günümüzde NFT’lerin popülaritesi, dijital mülkiyet kavramına getirdiği yeni yaklaşım sayesinde hızla artmıştır. Blokzinciri teknolojisi, merkezi olmayan yapısı nedeniyle NFT’lere güvenlik, şeffaflık ve sahiplik doğrulaması gibi özellikler kazandırır. Ancak bu özelliklerin yanında kullanıcı hataları, akıllı sözleşme zafiyetleri ve phishing saldırıları nedeniyle önemli güvenlik riskleri de bulunmaktadır. NFT’lerin Çalışma Mantığı NFT’lerin çalışma mantığı, benzersiz dijital varlıkların blokzinciri üzerinde kriptografik yöntemlerle temsil edilmesine dayanır. Her NFT, akıllı sözleşme içinde tanımlanan benzersiz bir Token ID, sahiplik bilgisi ve metadata (eserin açıklaması, görsel bağlantısı vb.) olmak üzere üç temel bileşenden oluşur. Ethereum ekosisteminde yaygın olarak kullanılan ERC-721 ve ERC-1155 standartları, NFT’lerin üretim (minting), transfer ve sahiplik doğrulama kurallarını belirler. ERC-721 tam anlamıyla değiştirilemezlik sunarken ERC-1155 aynı sözleşme içinde hem fungible hem non-fungible varlıkların oluşturulmasına izin verir. Bu standartlar sayesinde NFT’ler; cüzdanlar, pazaryerleri ve farklı uygulamalar arasında uyumlu şekilde çalışabilir. Bir NFT’nin temsil ettiği görsel, video veya dosya çoğu zaman doğrudan blokzincir üzerinde tutulmaz. Bunun yerine içerik, IPFS gibi dağıtık depolama sistemlerinde saklanır ve akıllı sözleşmede yalnızca bu içeriğe ait metadata URL’si bulunur. Bu yaklaşım, hem depolama maliyetlerini düşürür hem de eserin bütünlüğünü korur. NFT’nin sahiplik kaydı, zincire yazılan her işlemde güncellenir. Kullanıcı bir NFT satın aldığında ilgili Token ID’nin sahibi değişir ve bu bilgi blokzincirine geri döndürülemez şekilde kaydedilir. Böylece eserin tüm geçmişi şeffaf biçimde izlenebilir. Bu teknik yapı NFT’lere güvenilirlik sağlar; ancak aynı zamanda akıllı sözleşme hataları, sahte metadata bağlantıları ve phishing saldırıları gibi yeni güvenlik risklerini de ortaya çıkarır. NFT’nin Tarihçesi Dijital dünyada üretilen içeriklerin kolayca kopyalanabilmesi, uzun yıllar boyunca “dijital mülkiyet” kavramının sorgulanmasına neden olmuştur. Bir dijital dosyanın kime ait olduğu, hangi sürümün orijinal olduğu ve sahipliğin nasıl kanıtlanacağı önemli bir problem olarak görülmüştür. NFT’ler (Non-Fungible Token), bu soruna blokzinciri teknolojisi üzerinden çözüm sunan bir yapı olarak ortaya çıkmıştır. NFT fikrinin temelleri, 2012 yılında Bitcoin blokzinciri üzerinde geliştirilen Colored Coins çalışmalarına dayanmaktadır. Colored Coins, Bitcoin’lere ek bilgiler (metadata) bağlanarak belirli varlıkların temsil edilmesini amaçlamış ve benzersiz dijital varlık fikrinin ilk adımlarını oluşturmuştur. Asıl kırılma noktası ise Ethereum ekosistemiyle yaşanmıştır. 2017 yılında geliştirilen ERC-721 token standardı, her bir token’ın benzersiz olmasını mümkün kılarak NFT’lerin teknik altyapısını oluşturmuştur. Aynı dönemde ortaya çıkan CryptoPunks ve CryptoKitties projeleri, NFT’lerin geniş kitleler tarafından tanınmasını sağlamış ve dijital koleksiyonculuk kavramını popüler hâle getirmiştir. NFT’ler, 2020–2021 yılları arasında dijital sanat dünyasında büyük bir yükseliş yaşamıştır. Dijital sanatçı Beeple’ın Everydays: The First 5000 Days adlı eserinin 2021 yılında yaklaşık 69 milyon dolara satılması, NFT’leri ana akım medyanın ve yatırımcıların gündemine taşımıştır. Bu dönemde OpenSea, Rarible ve benzeri NFT pazaryerleri hızla büyümüş, milyonlarca kullanıcı NFT ekosistemine dâhil olmuştur. Günümüzde NFT’ler yalnızca dijital sanat eserleriyle sınırlı kalmayıp; oyun içi varlıklar, sanal gayrimenkuller, müzik eserleri ve dijital kimlik çözümleri gibi birçok alanda kullanılmaktadır. Ancak bu hızlı büyüme, NFT’leri siber saldırganlar için de cazip bir hedef hâline getirmiştir. Dolayısıyla NFT’lerin tarihsel gelişimi, aynı zamanda dijital varlık güvenliğinin neden bu kadar önemli hâle geldiğini de açıkça göstermektedir. NFT Güvenliğinin Önemi NFT’ler; dijital sanat eserleri, oyun içi öğeler, koleksiyon ürünleri ve çeşitli dijital varlıkları temsil etmektedir. Fiziksel bir sanat eserinin çalınması nasıl maddi ve itibar kaybına yol açıyorsa, NFT’lerin ele geçirilmesi de benzer sonuçlar doğurmaktadır. Son yıllarda kripto varlık ekosisteminde yaşanan siber saldırılar, milyonlarca dolarlık kayıplara neden olmuş; bu saldırıların büyük bir bölümü özel anahtarların, seed phrase bilgilerinin veya cüzdan erişim yetkilerinin ele geçirilmesiyle gerçekleşmiştir. Her ne kadar blokzinciri teknolojisi NFT’ler için değiştirilemez ve şeffaf bir sahiplik yapısı sunsa da bu durum kullanıcıların tamamen güvende olduğu anlamına gelmemektedir. NFT ticaretinin ağırlıklı olarak çevrimiçi pazar yerleri üzerinden gerçekleştirilmesi, bu platformları siber saldırganlar için cazip hedefler hâline getirmektedir. Phishing saldırıları, sahte akıllı sözleşmeler ve sosyal mühendislik yöntemleri, hem pazaryerlerini hem de bireysel kullanıcıları tehdit eden başlıca riskler arasında yer almaktadır. Bu bağlamda NFT güvenliği yalnızca teknik altyapı ile sınırlı değildir. Güvenli bir ekosistem oluşturulabilmesi için pazaryerlerinin güçlü güvenlik önlemleri alması kadar, kullanıcıların da siber farkındalık düzeylerinin yüksek olması
Hazırlayanlar: Eylül Melike Baysal & Kübra Aysima Çelebi Siber güvenlik dünyasında sıkça duyduğumuz bir söz vardır: “Bir zincir, en zayıf halkası kadar güçlüdür.” Milyon dolarlık güvenlik duvarları, en güncel antivirüs yazılımları veya karmaşık şifreleme algoritmaları… Hepsi, dikkatsiz bir kullanıcının yanlış bir linke tıklamasıyla etkisiz hale gelebilir. İşte bu noktada karşımıza Phishing (Oltalama) çıkıyor. Ancak artık karşımızda sadece bozuk Türkçeyle yazılmış “Nijeryalı Prens” e-postaları yok. Karşımızda yapay zeka destekli, sizi tanıyan ve sesinizi taklit edebilen Phishing 2.0 var. Bu yazıda, oltalama saldırılarının evrimini, yeni nesil tehditleri ve bu dijital tuzaklardan nasıl korunabileceğimizi derinlemesine inceleyeceğiz. Phishing (Oltalama) Nedir? En basit tabiriyle Phishing; siber saldırganların, kurbanlarını kandırarak şifre, kredi kartı bilgileri veya kişisel verilerini çalmaları ya da sisteme zararlı yazılım bulaştırmaları eylemidir. Saldırgan, kendini güvenilir bir kaynak (banka, kargo şirketi, iş arkadaşı vb.) gibi göstererek kurbana bir “yem” atar. Eğer kurban bu yemi yutar ve istenilen eylemi (linke tıklamak, dosya indirmek) gerçekleştirirse, saldırı başarılı olmuş demektir. Eski Phishing vs. Phishing 2.0: Değişen Oyunun Kuralları Eskiden phishing saldırılarını ayırt etmek nispeten kolaydı. Saldırılar da daha çok şu şekildeydi: Ancak Phishing 2.0 ile oyunun kuralları değişti. Artık saldırılar: Phishing Türleri: Okyanustaki Tüm Tehlikeler Oltalama saldırıları tek bir yöntemle sınırlı değildir. Saldırganlar hedefe ve kullanılan platforma göre farklı teknikler geliştirmiştir. 1. E-posta Phishing (Bulk Phishing) En geleneksel yöntemdir. Saldırganlar, rastgele binlerce e-posta adresine zararlı bağlantılar içeren mailler gönderir. Amaç, ağa takılan birkaç dikkatsiz kullanıcı bulmaktır. 2. Spear Phishing (Mızrak Oltalama) Bu yöntem, rastgele değil, belirli bir kişiye veya kuruma yöneliktir. Saldırgan, hedef hakkında önceden bilgi toplar (OSINT). 3. Whaling (Balina Avı) Spear phishing’in daha üst düzey versiyonudur. Hedefte “büyük balıklar” yani CEO, CFO veya üst düzey yöneticiler vardır. Amaç genellikle büyük miktarda para transferi yaptırmak veya şirketin en hassas verilerine erişmektir. 4. Smishing (SMS Phishing) Saldırının e-posta yerine SMS yoluyla yapılmasıdır. Akıllı telefon kullanımının artmasıyla popülerleşmiştir. 5. Vishing (Voice Phishing – Sesli Oltalama) Saldırganın telefonla arayarak sosyal mühendislik yapmasıdır. Kendilerini polis, savcı veya bankacı olarak tanıtabilirler. 6. Pharming (Yönlendirme) Kullanıcının bilgisayarına veya modemine sızarak, doğru adresi yazsa bile sahte bir web sitesine yönlendirilmesidir. Kullanıcı banka.com yazdığını sanar ancak saldırganın kopyaladığı sahte siteye gider. 7. Clone Phishing (Klon Oltalama) Saldırgan, daha önce size gelmiş meşru ve güvenli bir e-postayı ele geçirir. İçeriği aynı tutar ancak e-postadaki güvenli bağlantıyı veya eki, zararlı olanla değiştirip tekrar size gönderir. “Az önceki mailde link çalışmıyordu, güncelini gönderiyorum” gibi bahaneler kullanılır. 8. BEC (Business Email Compromise – İş E-postası İstismarı) Şirket içi yazışmaların taklit edilmesidir. Genellikle tedarikçi ödemeleri veya fatura sahteciliği üzerine kuruludur. Bir çalışanın e-postası ele geçirilir ve muhasebeye “Acil ödeme yapılması gerek” şeklinde talimat gönderilir. 9. Angler Phishing (Sosyal Medya Oltalama) Saldırganlar, sosyal medyada şikayetini dile getiren müşterileri hedefler. Sahte bir “Müşteri Hizmetleri” hesabı oluşturarak şikayet eden kişiye “Sorununuzu çözmemiz için şu linke tıklayıp bilgilerinizi girin” derler. Yeni Nesil Tehdit: Phishing ve Deepfake Tehlikesi Phishing 2.0’ın en korkutucu yüzü, Yapay Zeka (AI) ve Deepfake teknolojilerinin işin içine girmesidir. Artık “gözümle görmeden, kulağımla duymadan inanmam” devri kapanıyor. Bu teknolojiler, phishing saldırılarını “reddedilemez” bir gerçeklik seviyesine taşımaktadır. Bu Dijital Tuzaklardan Nasıl Korunuruz? Kaynakça: https://www.usom.gov.tr https://www.guvenliweb.org.tr/blog-detay/oltalama-phishing-nedir https://gelecegiyazanlar.turkcell.com.tr/blog/oltalama-saldirilari-nelerdir-nasil-onlenir https://www.kaspersky.com.tr/resource-center/definitions/phishing https://dergipark.org.tr/tr/search?q=sosyal+m%C3%BChendislik+oltalama https://www.netsys.com.tr/phishing-saldirilari-e-posta-dolandiriciligindan-nasil-kacinilir/ https://kiril.com.tr/post/phishing-oltalama-nedir