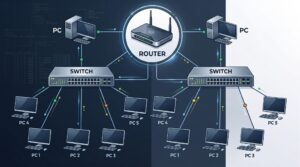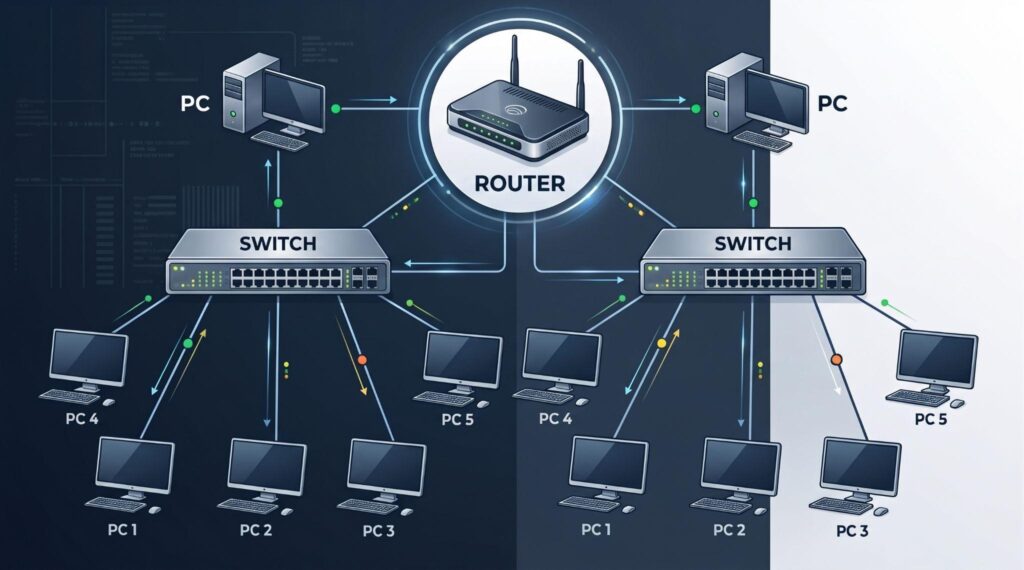
Siber güvenlik veya sistem yönetimi dünyasına adım atıyorsanız, bir verinin ağ üzerindeki yolculuğuna tam anlamıyla hakim olmanız gerekir. Bir ağ haritasına (topolojiye) baktığınızda sadece birbirine bağlanan kablolar ve yanıp sönen ışıklı kutular görüyorsanız, işin asıl arka planını kaçırıyorsunuz demektir.
Buradaki temel mesele, bu cihazların OSI modelinin (Open Systems Interconnection) hangi katmanında görev yaptığını, gelen veriyi nasıl okuduğunu ve hedefine hangi mantıkla ulaştırdığını kavramaktır. İster sıfırdan sağlam ve güvenli bir ağ altyapısı kurmayı hedefleyin, ister bu sistemlerin zafiyetlerini test ederek ağdaki açıkları bulmayı amaçlayın; her şey trafiği yönlendiren bu donanımların doğasını ve nasıl düşündüklerini anlamakla başlar. Karmaşık kurumsal terimlerde boğulmadan; düz bir ağ tasarımından, her şeyin adım adım denetlendiği modern mimarilere uzanan bu süreçte verimize yol gösteren temel cihazlara daha yakından bakalım.
1. Hub (Dağıtıcı): Çarpışma Alanlarının ve Fiziksel Katmanın Analizi
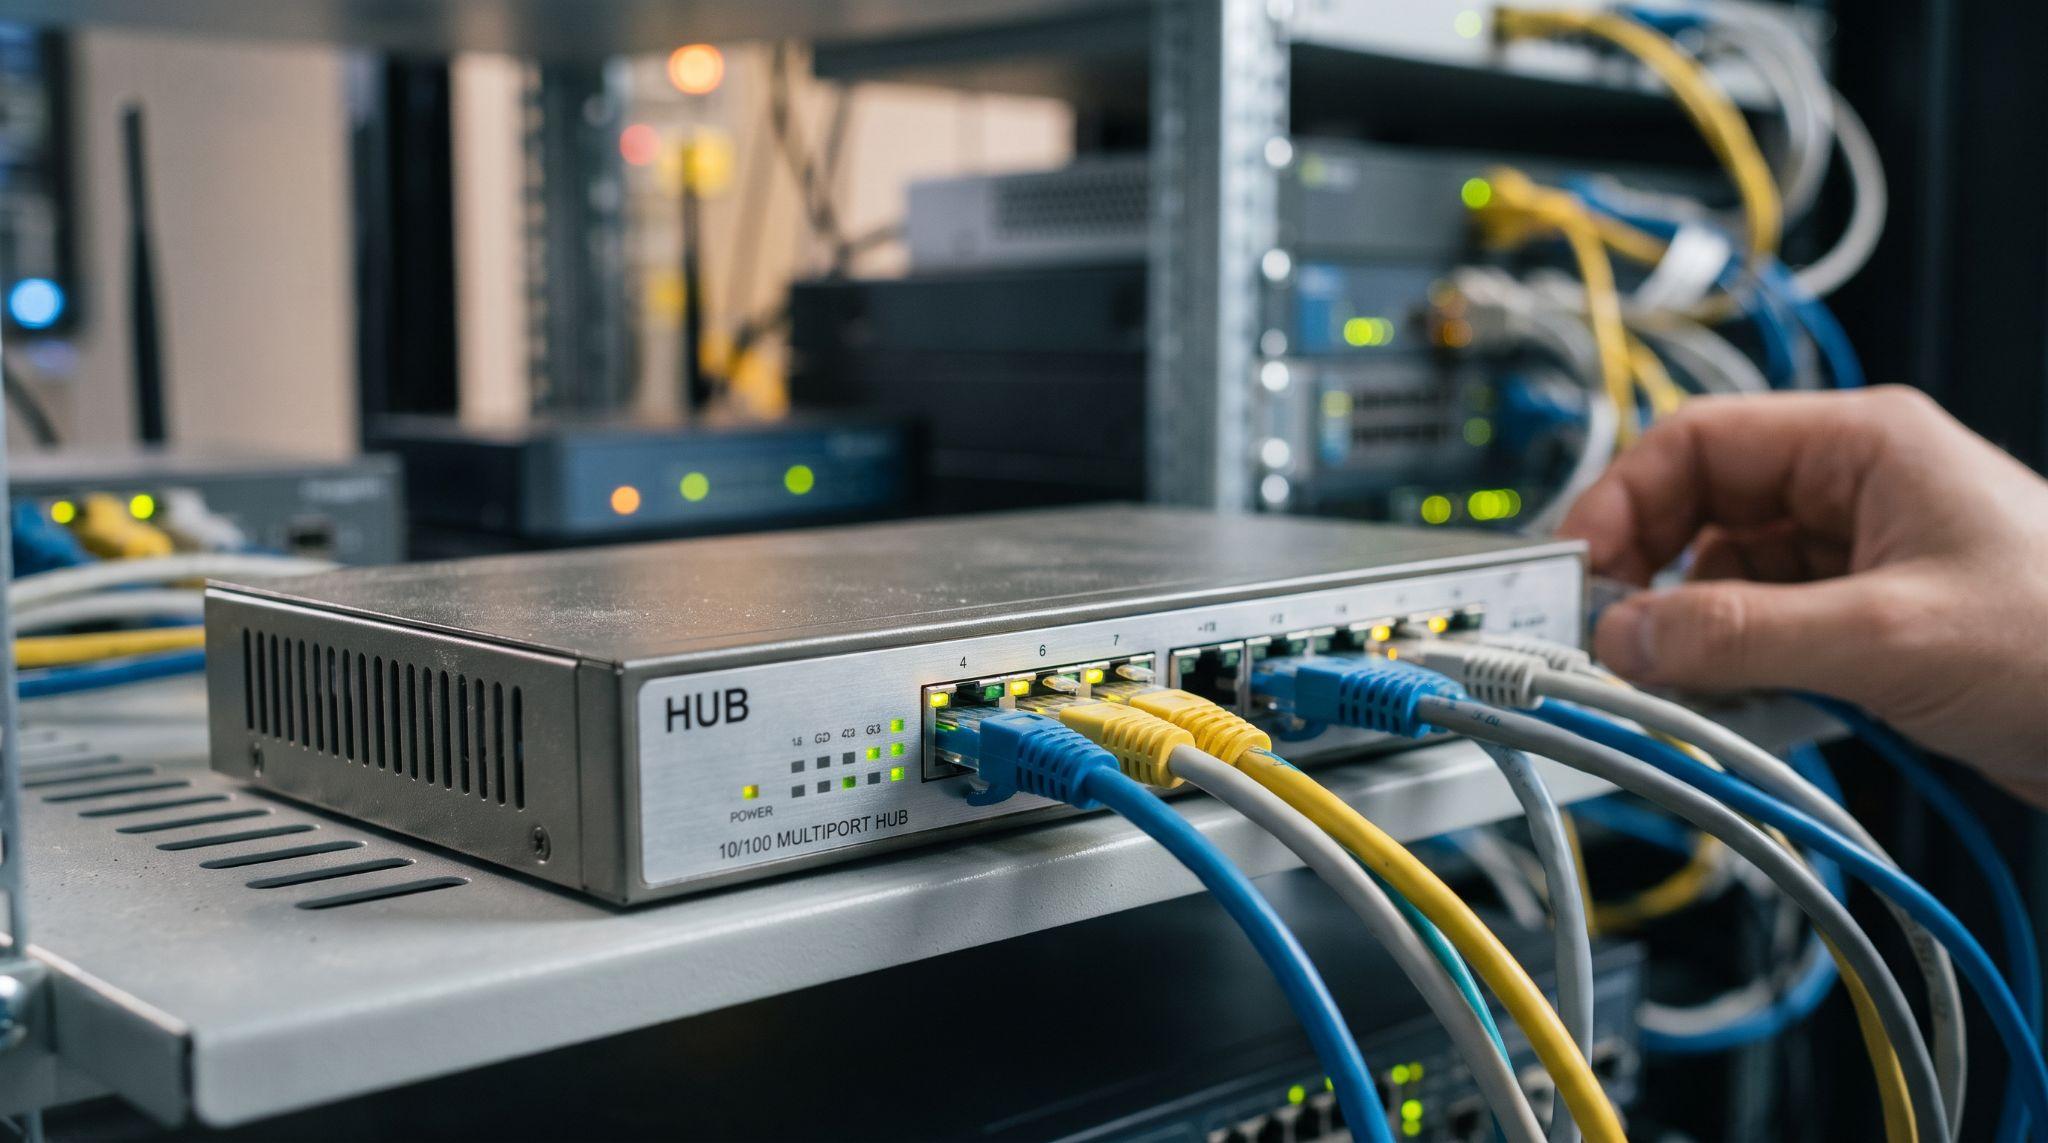
Ağ teknolojilerinin evrimindeki ilk basamak olan Hub'lar, günümüz kurumsal ağlarında yerini tamamen gelişmiş anahtarlama cihazlarına bırakmış olsa da, temel veri iletim mantığını ve hatalı ağ tasarımlarının doğurduğu sonuçları anlamak için referans noktasıdır. Hub, OSI modelinin 1. katmanı olan Fiziksel Katman'da (Physical Layer) çalışır ve 'aptal' bir cihaz olarak nitelendirilir. Kendisine ulaşan bir veri sinyalini, paketin içeriğine, hedef MAC adresine veya IP adresine bakmaksızın donanımsal olarak kopyalayarak diğer tüm portlarına yayınlar (broadcast). Bu durum iki temel sorunu beraberinde getirir:
- CSMA/CD ve Çarpışma Alanı (Collision Domain): Hub üzerindeki tüm portlar aynı çarpışma alanındadır. Ağdaki iki cihaz aynı milisaniye içerisinde veri göndermeye çalıştığında paket çarpışması (collision) yaşanır. Cihazlar CSMA/CD (Carrier Sense Multiple Access with Collision Detection) algoritması ile hattın boşalmasını beklemek zorunda kalır ve bu da ağ bant genişliğinin ciddi oranda boşa harcanmasına neden olur. İşleyiş Yarı Çift Yönlü (Half-Duplex) olarak gerçekleşir.
- Paket Dinleme (Sniffing) Riski: Gelen veri ağı dinleyen herkese fiziksel olarak iletildiği için, basit bir paket analiz aracı (örneğin Wireshark) ile ağdaki şifresiz tüm trafiğin ele geçirilmesi mümkündür.
2. Switch (Ağ Anahtarı): Veri Bağı Katmanının (Layer 2) Akıllı Yöneticisi
Switch, yerel alan ağı (LAN) içerisindeki cihazların birbiriyle izole ve yüksek performanslı bir şekilde haberleşmesini sağlayan akıllı ağ donanımıdır. OSI 2. katmanda (Data Link Layer) çalışır ve veri iletimini paketler değil, doğrudan MAC adreslerinin tutulduğu 'çerçeveler' (frames) üzerinden gerçekleştirir.
- CAM Tablosu ve ASIC Mimarisi: Switch'in en kritik donanımsal bileşeni ASIC çipleri ve CAM tablosudur. Switch, ağa bağlanan cihazların kaynak MAC adreslerini saniyeler içinde öğrenir ve hangi portta hangi MAC adresinin bulunduğunu hafızasına kazır. Bu sayede gelen bir veri, sadece hedef cihazın bağlı olduğu porta iletilir (Unicast iletim).
- İletim Algoritmaları: Endüstriyel Switch'ler trafiğin yoğunluğuna ve gecikme toleransına göre üç farklı iletim modunda çalışabilir. Store-and-Forward yönteminde çerçevenin tamamı belleğe alınır ve CRC hata kontrolü yapıldıktan sonra iletilir. Yüksek frekanslı işlem yapılan sunucu ağlarında ise hata kontrolü yapılmadan sadece MAC adresi okunduğu an iletimin başladığı gecikmesiz Cut-Through mimarisi tercih edilir.
- Spanning Tree (STP) ve Ağ Döngüleri: Switch'ler arası yedeklilik sağlamak amacıyla birden fazla kablo çekildiğinde oluşan ağ döngülerini (Network Loops) ve bu döngülerin yarattığı felaket seviyesindeki Broadcast Storm (yayın fırtınası) olaylarını engellemek için STP protokolü çalıştırılır. STP, mantıksal olarak bazı portları bloke ederek döngüleri donanımsal düzeyde kırar.
- VLAN ve Güvenlik: Kurumsal ağlarda Switch'ler, yerel ağı fiziksel değil mantıksal olarak bölen VLAN (Sanal Yerel Ağ) yapılandırmasına olanak tanır. İnsan Kaynakları ile Ar-Ge departmanının aynı fiziksel Switch üzerinde olsalar dahi birbirlerinin trafiğini görmesi VLAN izolasyonu ile engellenir. Bu, yatay hareketliliği (lateral movement) zorlaştıran temel ağ savunma adımlarından biridir.
3. Router (Yönlendirici): Ağ Katmanının (Layer 3) Trafik Mühendisi
Yerel alan ağlarını (LAN) geniş alan ağlarına (WAN) bağlayan, farklı IP blokları arasındaki iletişimi koordine eden cihazlara Router denir. OSI 3. katmanda (Network Layer) konumlanan bu cihazlar, mantıksal IP (Internet Protocol) adresleri üzerinden paketleri analiz ederek en uygun rotayı belirler.
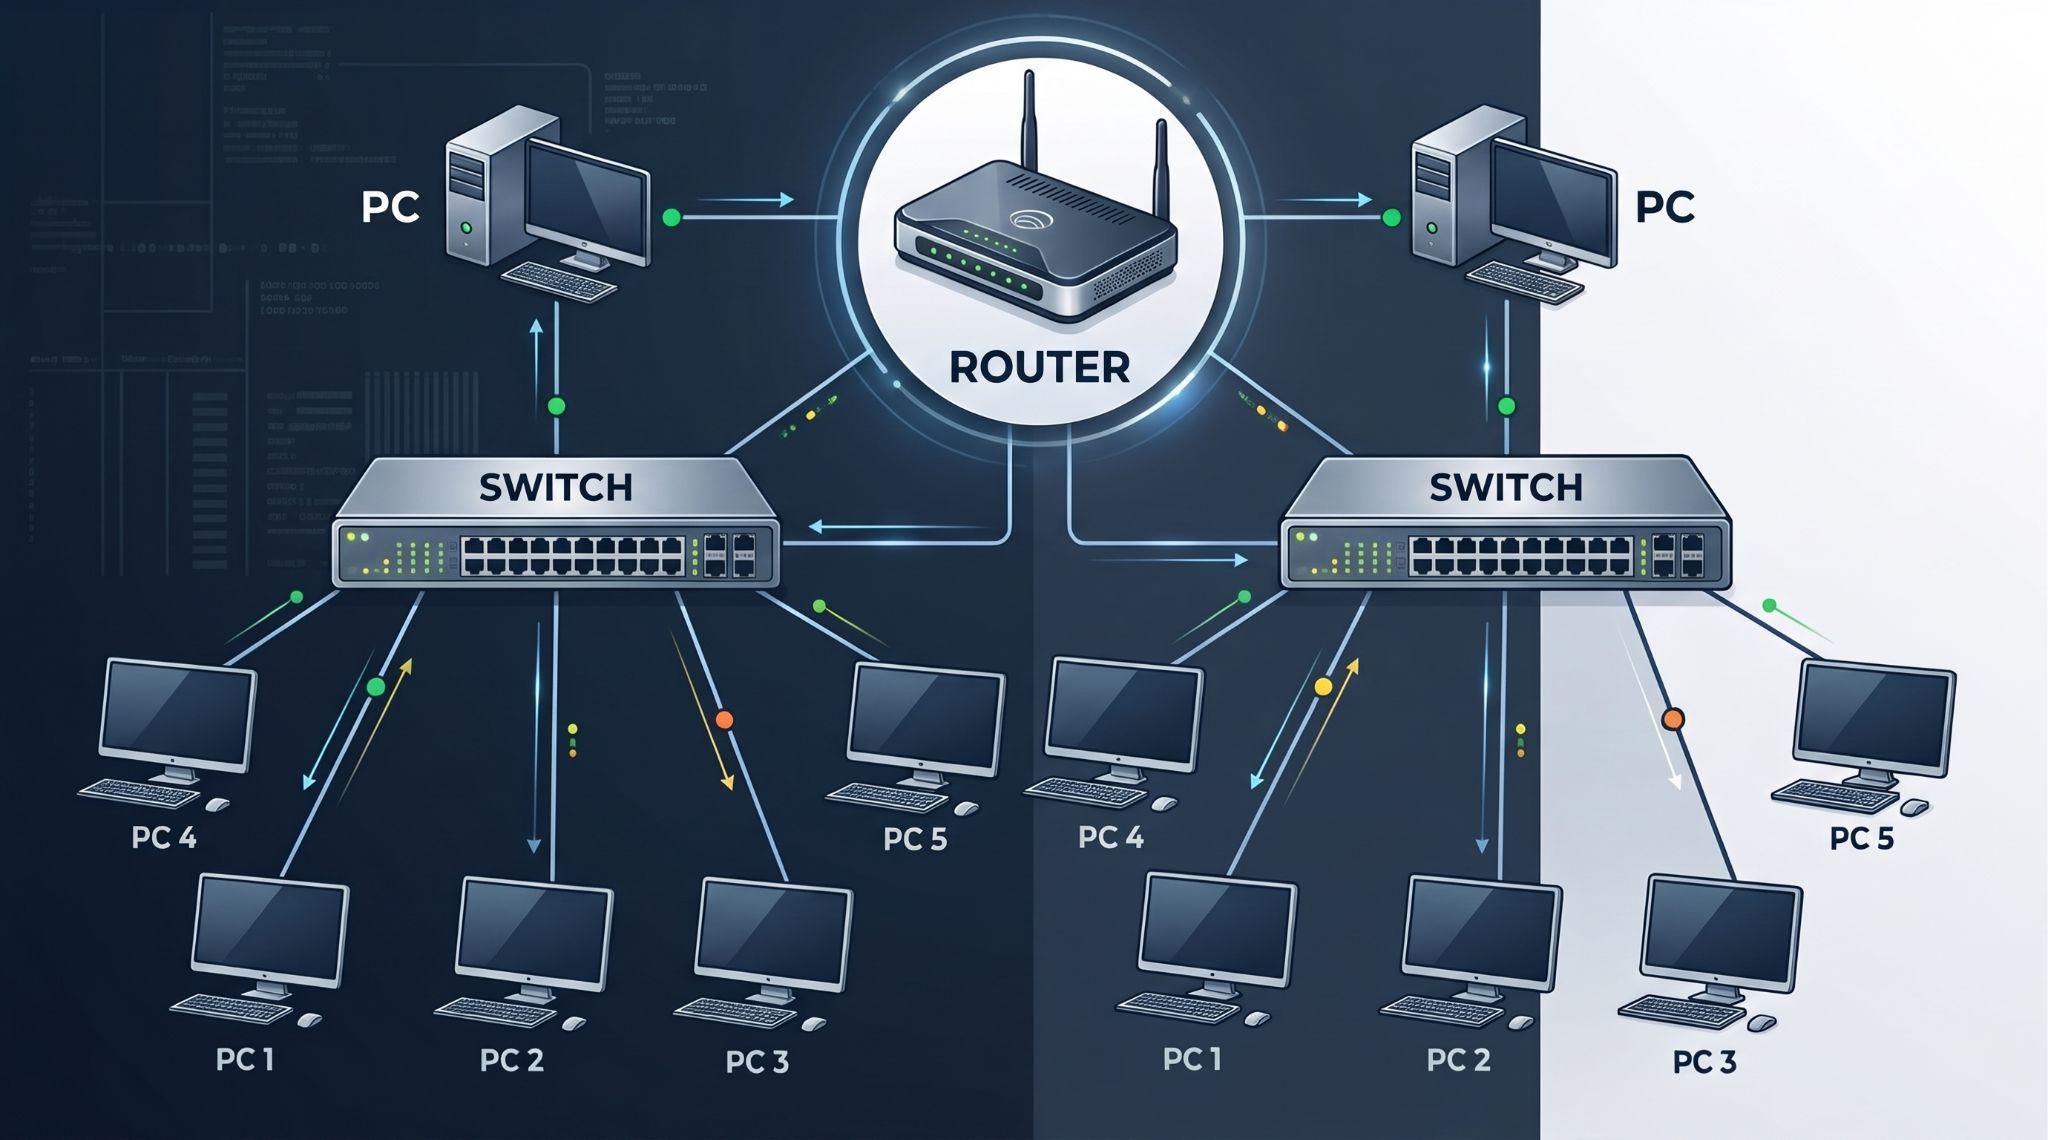
- Dinamik Yönlendirme ve FIB: Router belleğinde küresel veya yerel ağların haritası niteliğindeki yönlendirme tabloları (Routing Tables) bulunur. OSPF, EIGRP veya internetin belkemiği olan BGP gibi dinamik protokoller, veri paketinin hedefine giderken ağ üzerindeki anlık tıkanıklıkları, hat kopmalarını ve bağlantı maliyetlerini hesaplayarak yeni yollar üretir. Modern yönlendiriciler, bu hesaplamaları donanımsal olarak çok hızlı yapabilmek için FIB mimarisini kullanır.
- NAT (Network Address Translation): Tüm kurumsal ağlarda, dışarı (internete) çıkarken yerel ağ IP bloklarının (Private IP) tek veya birden fazla kurumsal dış IP adresine (Public IP) dönüştürülmesi işlemi Router veya Layer-3 destekli güvenlik cihazları üzerinde gerçekleşir. Bu sadece IPv4 kısıtlamalarına karşı bir çözüm değil, aynı zamanda iç ağ mimarisini dışarıdan gizleyen temel bir güvenlik önlemidir.
- Broadcast İzolasyonu: Switch'lerin aksine Router'lar yayın trafiğini (Broadcast) kendi portlarından dışarı geçirmez. Bir ağdaki DHCP veya ARP keşif yayınları, Router bariyerinde durur. Bu durum büyük ağları ölçeklenebilir ve stabil kılan yegane faktördür.
4. Modem (Modülasyon ve Demodülasyon): Fiziksel Ağ Geçidi
İnternet Servis Sağlayıcıları (ISP) ile kurumsal lokasyon arasındaki dış hattın sonlandığı ilk fiziksel donanımdır. Dijital ağ sistemlerindeki '1' ve '0' verilerinin fiber optik, koaksiyel kablo veya DSL bakır altyapılara aktarılabilmesi için sinyal dönüştürme işlemi şarttır. Modem kelimesi, tam olarak bu işi yapan Modulator ve Demodulator kavramlarının birleşmesinden gelir. Kurumsal topolojilerde Modem tamamen pasif, sinyali Router'ın WAN arayüzüne hazırlayan salt bir çeviricidir.
5. Access Point (Erişim Noktası): Havadan Veri Taşıma ve Radyo Frekans Yönetimi
Kablolu kurumsal altyapıyı elektromanyetik radyo dalgaları (RF) üzerinden genişleten ve uç cihazlara IEEE 802.11 standartlarında bağlantı sunan donanımlardır. Bir nevi havadan yayın yapan akıllı Switch görevi görürler. Kurumsal Access Point mimarisi, standart ev tipi cihazlardan çok farklıdır. Onlarca farklı AP, veri merkezindeki bir 'Wireless LAN Controller (WLC)' tarafından tek bir beyin gibi yönetilir. Bu sayede kullanıcılar büyük bir kampüs içinde yürürken cihazları saniyeden çok daha kısa sürede bir AP'den diğerine geçiş yapar (Roaming) ve bağlantı hiç kopmaz.
- Çarpışma Önleme (CSMA/CA): Kablosuz ağlarda veri havada taşındığı için, cihazlar CSMA/CD yerine CSMA/CA (Çarpışma Önleme) algoritması kullanır. Cihaz paket göndermeden önce havanın temiz olup olmadığını dinler.
- Kablosuz Algılayıcı Ağlar (WSN) ve IoT: Günümüz kurumsal ağlarında AP'ler, yalnızca bilgisayarları ve telefonları internete bağlamaz. Akıllı fabrika üretim bantlarındaki sıcaklık, nem ve hareket tespit eden çok düşük enerjili sensörlerden oluşan kablosuz algılayıcı ağların (Wireless Sensor Networks) verilerini de güvenli şekilde toplar ve merkezi sunuculara iletir. Sensör topolojilerinin kurumsal backbone sistemlere dahil edildiği ana köprü noktaları erişim noktalarıdır.
6. Güvenlik Duvarı (Firewall): Trafik Denetimi ve Çevre Güvenliği
Büyük ağ topolojilerinin giriş kapısında, WAN ve LAN arasındaki en stratejik noktada Firewall (Güvenlik Duvarı) konumlandırılır. Router trafiğe sadece 'nereye gideceğini' söylerken, Firewall paketi durdurur, kimliğini sorgular, içeriğine bakar ve izin verilip verilmeyeceğine karar verir.
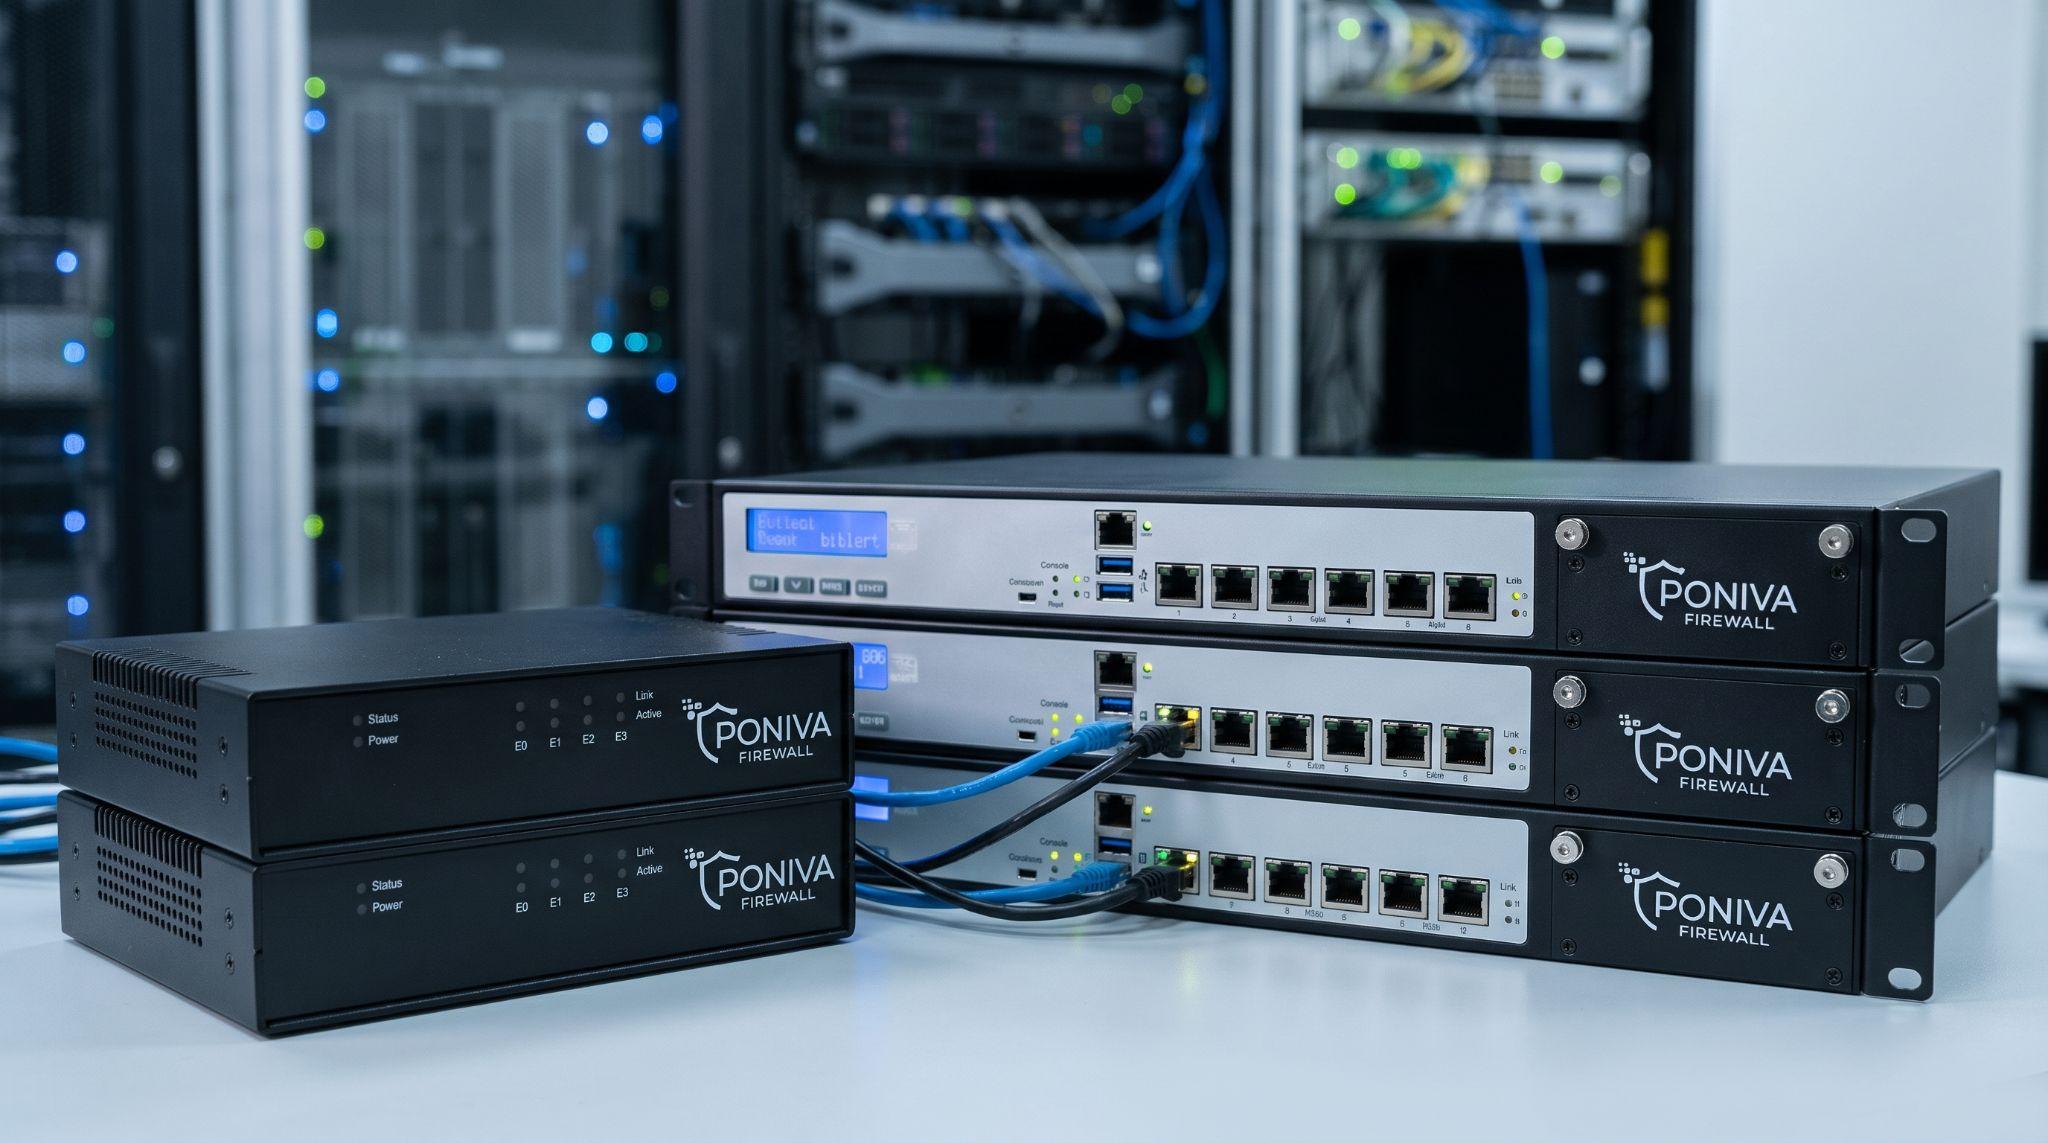
- Durum Korumalı İnceleme (Stateful Inspection): Geleneksel statik filtreleme sadece IP ve Port numarasına bakarken, Stateful mimarisi TCP ve UDP bağlantılarının durumunu izler. Dışarıdan aniden gelen bir paketin, içerideki bir bilgisayar tarafından daha önce istenip istenmediğini kontrol eder. Ağ içerisinden başlatılmamış hiçbir dış bağlantıya geçiş izni vermez.
- Derin Paket İnceleme (DPI) ve NGFW: Yeni Nesil Güvenlik Duvarları, OSI katmanlarının en üstüne (Uygulama Katmanı) kadar inerek paketin payload kısmını parçalarına ayırır. Normal bir web trafiği gibi görünen 80 portu üzerinden geçen paketin aslında ağa zararlı bir payload enjekte etmeye çalıştığını saniyenin onda biri hızında tespit edip imha eder.
- Siber Savunma ve Kırmızı Takım Felsefesi: Bir ağ mimarisi ne kadar mükemmel kurulursa kurulsun, saldırı vektörlerinin sürekli evrilmesi Firewall loglarının ve kurallarının dinamik olarak güncellenmesini gerektirir. Kırmızı Takım operasyonlarındaki ana felsefe, bu güvenlik duvarı kurallarının parçalanmış paketler, evading teknikleri veya şifreli tünelleme ile nasıl aşılabileceğini simüle ederek, gerçek bir ihlal yaşanmadan önce kurumsal ağ savunmasını katılaştırmaktır. Bir siber güvenlik uzmanının Firewall donanımının karar verme mantığını (Rule Matching) bilmesi, ağda yaratabileceği görünmez yolları kavraması için elzemdir.
Kurumsal bilgi sistemlerinin kesintisiz şekilde ve siber tehditlere karşı dirençli bir mimariyle çalışabilmesi; paketlerin iletiminde çarpışmayı önleyen, VLAN izolasyonu sağlayan, sensörlerden gelen IoT sinyallerini taşıyan ve veri trafiğinin içeriğini anlık tarayabilen bu donanımların eksiksiz orkestrasyonuna bağlıdır. Fiziksel kablo katmanından başlayıp uygulama seviyesine uzanan bu yapı, siber güvenliğin temellerinin atıldığı ve savunmanın kurulduğu asıl savaş alanıdır.
Kaynakça
- Akyıldız, I. F., Su, W., Sankarasubramaniam, Y. ve Cayirci, E. (2002). Wireless sensor networks: a survey. Computer Networks, 38(4), 393-422.
- Coleman, D. D. ve Westcott, D. A. (2020). CWNA Certified Wireless Network Administrator Study Guide. Sybex.
- Dargie, W. ve Poellabauer, C. (2010). Fundamentals of Wireless Sensor Networks: Theory and Practice. John Wiley & Sons.
- IEEE Standards Association. IEEE 802.3 (Ethernet) ve IEEE 802.11 (Wireless LAN) Standartları.
- IETF (Internet Engineering Task Force). RFC 1631: The IP Network Address Translator (NAT) ve RFC 1918: Address Allocation for Private Internets.
- Kurose, J. F. ve Ross, K. W. (2021). Computer Networking: A Top-Down Approach (8. Baskı). Pearson.
- NIST (National Institute of Standards and Technology). (2009). Special Publication 800-41 Revision 1: Guidelines on Firewalls and Firewall Policy.
- Odom, W. (2019). CCNA 200-301 Official Cert Guide. Cisco Press.
- Stallings, W. (2020). Cryptography and Network Security: Principles and Practice (8. Baskı). Pearson.
- Tanenbaum, A. S. ve Wetherall, D. J. (2010). Computer Networks (5. Baskı). Pearson.